
Что такое фишинг: это обман, при котором вас приводят на поддельный сайт или присылают поддельное письмо, чтобы вы сами ввели данные карты, ИИН или пароль. Вишинг делает то же по телефону, смишинг — через SMS со ссылкой. Цель одна: получить код, данные карты или ваш перевод. В Казахстане за 11 месяцев 2025 года вишинг и поддельные SMS дали 23,5% дел об интернет-мошенничестве, фишинг — 18,5%.
Если вы уже ввели данные карты, назвали код или перевели деньги, начните с главного: позвоните в свой банк по номеру с карты и попросите заблокировать карты и вход в приложение. Остальные шаги — в разделе «Что делать, если уже перевели деньги» ниже.
Что такое фишинг, вишинг и смишинг и как работает схема
Слово пришло из английского: phishing — переделанное fishing, то есть рыбалка. Приманка здесь — письмо, ссылка или страница, которая выглядит как сайт банка, eGov, Казпочты или магазина. Цель — выманить персональные данные, пароль или реквизиты карты и затем использовать их против вас. Пароль никто не подбирает: вы вводите его сами, потому что страница выглядит знакомо. Так работают двойники сайта Kaspi и SMS «от банка».
Вишинг — это голосовой фишинг, от английских voice и phishing. Звонит «оператор связи», «ЦОН», «курьер», «служба безопасности банка» или «следователь», иногда по видеосвязи в WhatsApp. Смишинг — это тот же приём в SMS или в мессенджере: сообщение о посылке, штрафе, налоге или блокировке карты со ссылкой на поддельную страницу или с просьбой перезвонить. Отдельная разновидность — сообщение «Это ты на фото?» со ссылкой от знакомого контакта.
Есть и другие виды фишинга: квишинг через QR-код, наклеенный поверх настоящего, и рассылки с APK-файлом, который выдают за фотографию или обновление банковского приложения.
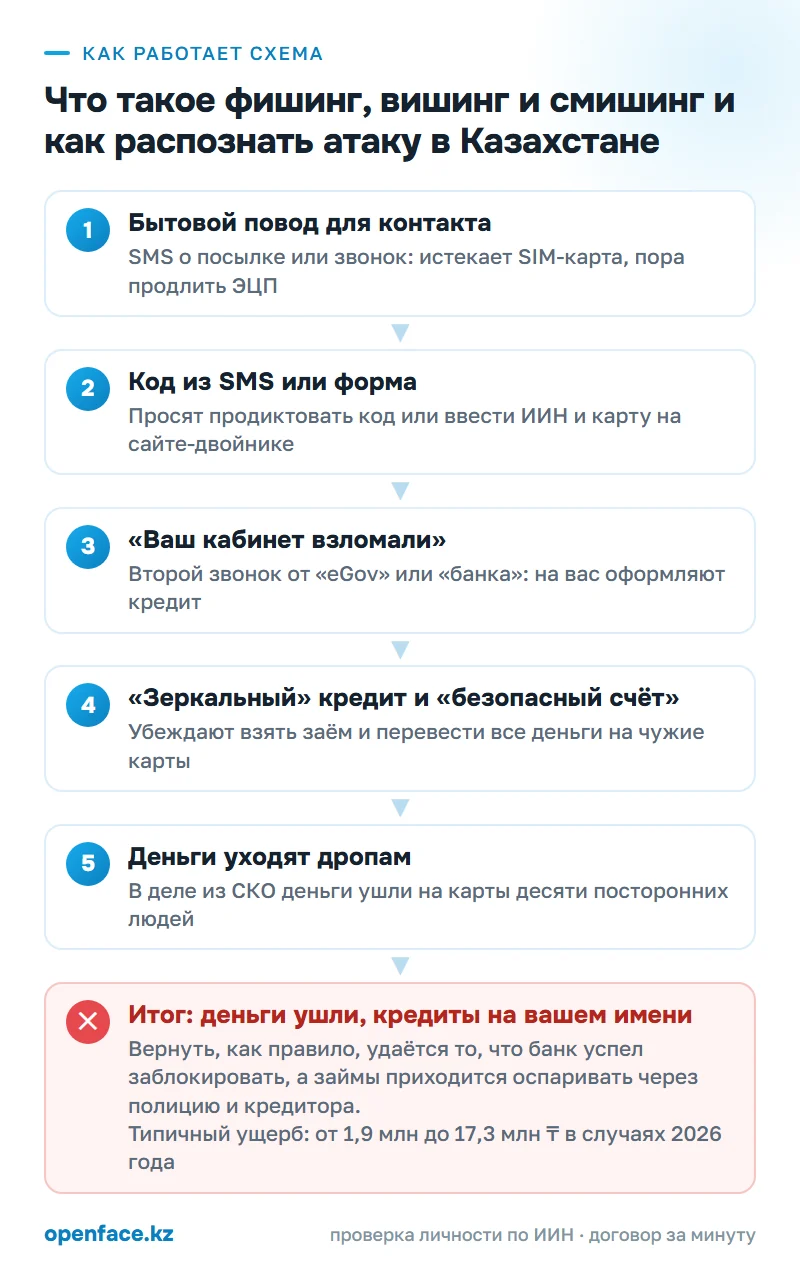
В казахстанских случаях 2026 года три канала работают в связке. Начинается всё с бытового повода, в котором нет слова «деньги»: курьер не смог доставить посылку, у SIM-карты истекает срок действия, пора продлить ЭЦП. Под этим предлогом просят код из SMS или данные на странице. Код подтверждает действие, которое мошенник уже начал на своём устройстве: вход в кабинет, привязку номера, заявку на кредит.
Потом звонит второй человек, уже от имени eGov, банка, Нацбанка или полиции: ваш кабинет взломан, на вас оформляют кредит, а вас подозревают в связях с дропперами. Выход предлагают один. Взять «зеркальный» или «защитный» кредит и перевести его вместе со сбережениями на «безопасный счёт», который принадлежит подставному человеку. Оттуда деньги уходят дальше, на карты других дропперов.
В июле 2026 года Lada.kz рассказал о семье из Петропавловска. Жителю позвонил «менеджер оператора связи»: срок действия SIM-карты истекает, для продления нужно назвать четырёхзначный код из SMS. Он назвал. Следом позвонили «сотрудники электронного правительства»: из-за этого кода взломан личный кабинет, на него оформляют кредиты, а сам он якобы причастен к схемам с дропперами и может ответить по закону. Единственным спасением назвали перевод всех денег на «безопасные счета». Семья перевела 17 327 000 тенге. По данным департамента полиции Северо-Казахстанской области, возбуждено уголовное дело, установлены 10 человек, на чьи карты ушли деньги, и в отношении них принимаются процессуальные меры.
Звонки о продлении ЭЦП полиция СКО заметила в сентябре: «из ЦОНа и eGov» человеку предлагают нажать 1, чтобы согласиться, или 3, чтобы отказаться. Затем звонят снова, говорят, что из-за нажатой цифры взломан кабинет, и ведут к «зеркальному» кредиту. 44-летний житель одного из районов области потерял 4 млн тенге. За несколько дней полиция насчитала около 20 таких звонков, о которых сообщили через 102. Звонками «из eGov» дело не ограничивается: ЭЦП крадут и другими способами, в том числе через двойники сайта eGov.
Житель Державинска Акмолинской области прошёл похожий путь в октябре. Сначала «курьер» попросил подтвердить получение посылки кодом из SMS. Потом «представитель банка» сообщил, что на мужчину оформлен кредит на 25 млн тенге, и для отмены нужно взять новый. Мужчина оформил два кредита и перевёл на чужие счета более 1,9 млн тенге. По словам полиции региона, его намеренно держали в состоянии стресса и даже заставили написать расписку о неразглашении.
Статистику КПСиСУ Генпрокуратуры за январь–ноябрь 2025 года приводит Finratings.kz: зарегистрировано 26,3 тыс. интернет-мошенничеств, ущерб — 11,2 млрд тенге. Больше всего дел, 23,5%, пришлось на вишинг и ложные SMS, и их стало в 2,2 раза больше, чем годом раньше. Фишинг на третьем месте — 18,5%.
Опросы рисуют другую картину. По данным, которые приводит Finratings.kz, 52,2% опрошенных назвали фишинг самой распространённой схемой, а с заявлением в полицию обращались лишь 20,7%. Это мнение респондентов, а не официальная статистика.
По каким признакам распознать фишинг, вишинг и смишинг
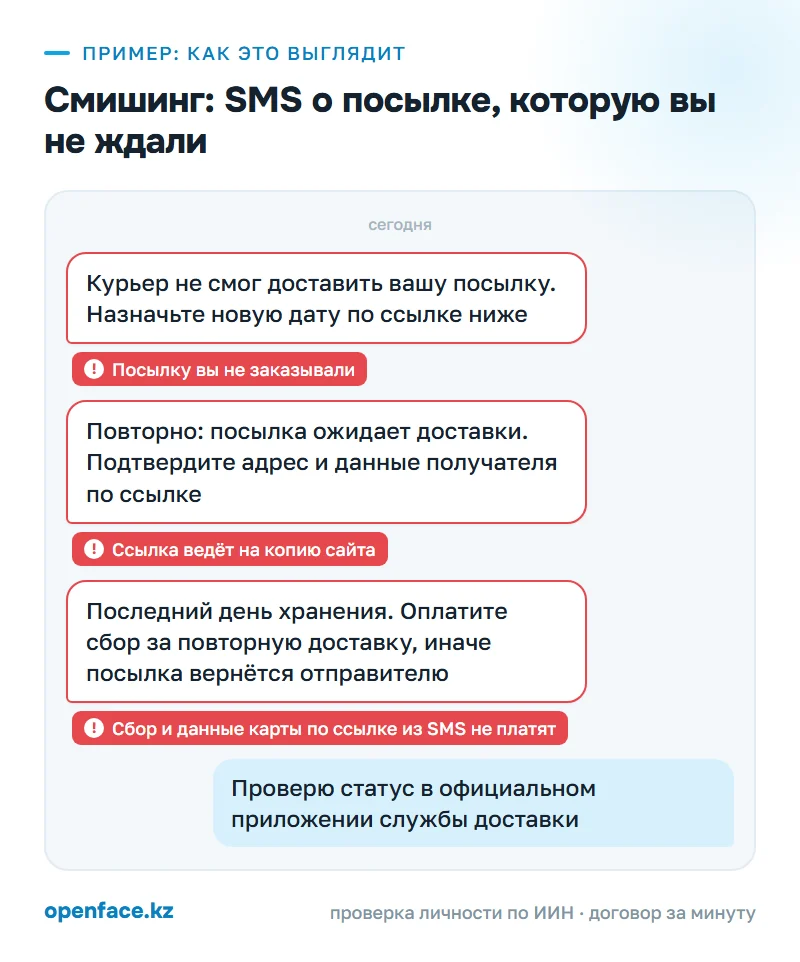
Пример фишингового сообщения, о котором Генпрокуратура предупреждала в марте 2026 года, выглядит безобидно: курьер не смог передать посылку, по ссылке можно назначить новую дату. Страница копирует сайт службы доставки, там просят ФИО, ИИН, домашний адрес и небольшую оплату за повторную доставку. Оплатив, человек отдаёт мошенникам и персональные данные, и реквизиты карты, а данные потом используют в других схемах. Генпрокуратура советует проверять адрес: двойники отличаются от настоящего сайта одной-двумя буквами или знаками. По той же схеме приходят SMS о штрафах и налогах.
| Что происходит | Почему это подозрительно | Что сделать в ответ |
|---|---|---|
| SMS: посылка, которую вы не ждали, штраф или блокировка карты со ссылкой | Так выглядела рассылка, о которой Генпрокуратура предупреждала в марте 2026 года: ссылка ведёт на копию сайта | Ссылку не открывать, статус проверить в официальном приложении службы или в eGov |
| Сайт: адрес отличается одной буквой, символом или доменной зоной | Двойник копирует дизайн, но не может занять настоящий адрес | Закрыть вкладку, открыть сайт из закладки или набрать адрес вручную |
| Сайт: ради доставки или штрафа просят ИИН, данные карты, CVV или пароль | Для доставки посылки CVV и пароль не нужны | Ничего не вводить, о сайте сообщить в KZ-CERT по номеру 1400 |
| Звонок: «срок SIM-карты истекает», «пора продлить ЭЦП», «подтвердите посылку кодом» | Полиция предупреждает: сотрудники банков и правоохранительных органов не просят называть коды из SMS. Код подтверждает действие, которое уже начал мошенник | Положить трубку, код не называть никому |
| Звонок: «нажмите 1, чтобы согласиться» | После нажатия звонят снова и выдают это за причину «взлома» | Ничего не нажимать, завершить вызов |
| Второй звонок: «ваш кабинет взломан, на вас кредит, вы соучастник» | Запугивание нужно, чтобы вы действовали быстро и ни с кем не советовались | Самому позвонить в банк по номеру с карты и в 102 |
| Деньги: «зеркальный» кредит, «безопасный счёт», перевод на карту частного лица | Полиция Акмолинской области: банки и полиция не просят переводов на безопасные счета и встречных кредитов | Ничего не оформлять, рассказать родным |
| Документы: просят написать расписку о неразглашении или никому не говорить | Изоляция от близких мешает вам вовремя понять, что происходит | Рассказать о разговоре родственнику до любого перевода |
Что делать, если уже перевели деньги или назвали код
- Первые минуты — свой банк. Позвоните по номеру с карты или из приложения, не по номеру, с которого звонили вам. Попросите заблокировать карты и вход в приложение, проверить новые устройства, остановить заявки на кредит и сообщите реквизиты получателя. Если вы ввели данные карты на фишинговом сайте, попросите перевыпустить карту.
- Первый час — пароли, SIM-карта и запрет на займы. Со своего устройства смените пароли от банковского приложения, eGov и почты. Спросите у оператора связи, нет ли переадресации SMS и не выпускался ли дубликат SIM-карты. На eGov поставьте добровольный отказ от получения займов, чтобы новые кредиты на ваш ИИН не выдавали.
- Первые сутки — полиция. Позвоните 102 или подайте заявление онлайн через qamqor.gov.kz, для этого нужна ЭЦП. Приложите скриншоты SMS, журнал звонков с номерами, адрес фишингового сайта, выписку по счёту и документы по кредиту. Опишите и сам вход в ваш кабинет, и время каждого звонка.
- Первые сутки — Антифрод-центр и KZ-CERT. Опишите случай в форме «Сообщить о мошенничестве» на antifraud.kz, а адрес поддельного сайта отправьте в KZ-CERT: 1400 или incident@kz-cert.kz. Это не заменяет ни банк, ни полицию.
- 3–10 дней — ЕРДР и кредитный отчёт. Проверьте статус заявления на qamqor.gov.kz и попросите признать вас потерпевшим. Закажите кредитный отчёт и письменно оспорьте у кредитора каждый заём, который вы не брали или оформили под давлением, приложив талон о приёме заявления, как при любом кредите на чужой ИИН.
- Дальше — возврат и иск. Деньги, которые успели заблокировать, банк получателя возвращает не позднее следующего операционного дня после того, как получит постановление органа уголовного преследования, согласованное прокурором. То, что успели вывести, можно требовать с владельцев карт гражданским иском. В публикации о деле из Петропавловска отмечено, что семья вправе требовать возмещения ущерба в гражданском порядке.
Антифрод-центр Нацбанка связывает банки, операторов связи и полицию и, по данным antifraud.kz, работает с 22 июля 2024 года. На 1 января 2026 года он зафиксировал 80 871 инцидент, заблокировал 2,8 млрд тенге и вернул пострадавшим более 500 млн тенге. Блокировка срабатывает, пока деньги ещё не сняты, поэтому звонить в банк нужно сразу. Если сумма прошла через несколько карт и обналичена, возврат зависит от того, найдут ли получателей.
Сам по себе названный под давлением код или введённые на поддельном сайте данные, как правило, не делают человека соучастником: в таких делах его признают потерпевшим. Заявление стоит подать, даже если неловко рассказывать подробности.
Как защититься от фишинга в следующий раз
- Ссылки из SMS и мессенджеров о посылках, штрафах и налогах не открывайте: статус проверяйте в официальном приложении службы, банка или eGov.
- Адрес сайта читайте до последней буквы и доменной зоны, а банк и eGov открывайте из закладки или через приложение.
- Код из SMS не называйте никому, кем бы ни представился звонящий: курьер, ЦОН, оператор связи, банк или полиция.
- Любой входящий звонок «из организации» заканчивайте и перезванивайте сами по номеру с карты или официального сайта. Знакомый номер на экране ничего не доказывает: номер банка могут подменить.
- Не устанавливайте приложения по ссылкам и APK-файлам из переписки, только из официального магазина приложений.
- Поставьте запрет на займы на eGov заранее, пока ничего не случилось.
- Договоритесь в семье: перед любым переводом по просьбе «банка» или «полиции» вы звоните друг другу. Особенно если звонили из «службы безопасности банка» или «полиции».
Что говорит закон
Фишинг, вишинг и смишинг не выделены в Уголовном кодексе отдельными составами. Если в результате у человека похищены деньги, это может быть квалифицировано как мошенничество по ст. 190 УК РК: хищение чужого имущества или приобретение права на него путём обмана или злоупотребления доверием. Часть вторая отдельно называет мошенничество путём обмана или злоупотребления доверием пользователя информационной системы или сети Интернет, и наказание по ней строже, чем по первой. Крупный размер ущерба переводит дело в часть третью. Текст кодекса опубликован на adilet.zan.kz. Чем уголовное дело отличается от гражданского спора, объясняет разбор статьи 190 УК РК.
Вход в чужой банковский кабинет или eGov по выманенному коду может подпадать и под ст. 205 УК РК «Неправомерный доступ к информации». Поэтому в заявлении описывайте не только списание, но и сам факт входа в ваш аккаунт, переадресацию SMS и время звонков.
По ст. 57 закона «О платежах и платёжных системах» банк получателя возвращает заблокированную сумму по постановлению органа уголовного преследования, согласованному прокурором, не позднее следующего операционного дня после его получения. Ст. 25-1 того же закона закрепляет работу Антифрод-центра. На практике путь к возврату денег, переведённых мошенникам, начинается со звонка в банк и заявления в полицию.
Если деньги уже ушли со счёта получателя, остаётся гражданский путь. Ст. 953 Гражданского кодекса РК обязывает того, кто без законных оснований приобрёл имущество за счёт другого лица, вернуть его. Пункт 3 той же статьи применяет это правило независимо от того, вызвано ли обогащение поведением приобретателя, самого потерпевшего или третьих лиц. Поэтому иск к владельцу карты можно подать, даже если перевод вы сделали сами, а решение по нему принимает суд. Норма опубликована в особенной части ГК РК.
Как OpenFace защищает от этой схемы
Здесь OpenFace не поможет: это не сделка между людьми, а обман через звонок, ссылку или подмену. Защищают меры из статьи выше. Сервис пригодится в другом: когда вы покупаете, продаёте, арендуете или заказываете услугу у незнакомого человека.
Что такое OpenFace →Статья помогла разобраться?
Чего не хватило?
Частые вопросы
Что такое фишинг простыми словами?
Мошенник подсовывает вам копию знакомой страницы или письма, и вы сами отдаёте ему пароль, код или номер карты. Подделку можно заметить до ввода данных: прочитайте адрес сайта целиком, включая доменную зону, и сравните его с адресом, который открывается из закладки или официального приложения банка. Если ссылка пришла в SMS или мессенджере, не переходите по ней, а откройте сайт сами.
Чем фишинг отличается от вишинга и смишинга?
Разница в канале. Фишинг идёт через сайт или письмо, вишинг — через телефонный звонок или видеозвонок в мессенджере, смишинг — через SMS или сообщение со ссылкой. Приёмы у них общие: срочность, чужое имя и просьба назвать код, ввести данные карты или перевести деньги самому.
Как выглядит пример фишингового сообщения в Казахстане?
Типичный пример: SMS о посылке, которую вы не заказывали, с предложением назначить новую дату доставки по ссылке. О такой рассылке Генпрокуратура предупреждала в марте 2026 года: ссылка ведёт на копию сайта службы доставки, где просят ИИН, адрес и небольшой сбор. Получив такое SMS, не открывайте ссылку, проверьте статус в официальном приложении службы, а адрес страницы сообщите в KZ-CERT по номеру 1400 или на incident@kz-cert.kz.
Можно ли вернуть деньги после звонка мошенников?
Иногда можно, если деньги успели заблокировать. По закону о платежах банк получателя возвращает заблокированную сумму не позднее следующего операционного дня после постановления органа уголовного преследования, согласованного прокурором. Поэтому сначала звоните в свой банк, затем в полицию, а то, что успели вывести, можно попытаться взыскать иском к владельцам карт.
Куда сообщить о фишинговом сайте в Казахстане?
О поддельном сайте сообщают в KZ-CERT по номеру 1400 или на incident@kz-cert.kz. Если вы что-то ввели или перевели деньги, сначала позвоните в банк, затем подайте заявление в полицию через 102 или qamqor.gov.kz и опишите случай на antifraud.kz.
Звонят из Антифрод-центра или Нацбанка. Это правда?
Нет. По данным antifraud.kz, Антифрод-центр Нацбанка никогда не звонит и не пишет гражданам первым. Положите трубку и, если сомневаетесь, сами позвоните в свой банк по номеру с карты.
Источники
- Finratings.kz, 01.01.2026: как мошенники обманули казахстанцев на миллиарды в 2025 году
- Lada.kz, 06.07.2026: «Срок действия SIM-карты истекает», семья в Петропавловске лишилась 17 млн тенге
- Zakon.kz, 05.10.2026: звонок о посылке, житель Державинска оформил два кредита
- Zakon.kz, 09.09.2026: мужчина хотел продлить ЭЦП и потерял 4 млн тенге
- Tengrinews, 14.03.2026: Генпрокуратура о SMS про посылку и копиях сайтов служб доставки
- Национальный Банк РК, 04.02.2026: итоги работы Антифрод-центра
- Антифрод-центр Национального Банка РК: о центре
- Закон РК «О платежах и платёжных системах», ст. 25-1 и 57
Разбор подготовлен редакцией OpenFace с помощью ИИ по источникам выше. Носит информационный характер и не является юридической консультацией.