
Мошенники с QR-кодом в Казахстане действуют двумя способами: подменяют настоящий код своим и уводят на копию платёжной страницы либо присылают QR, который открывает не зачисление, а списание. Про QR в сообщении о пропущенной доставке телеканал «24KZ» писал 31 августа 2026 года. Отдельной статистики по QR нет: весь ущерб от интернет-мошенничества за январь–апрель 2026 года МВД оценило в 20 млрд тенге. На экране подтверждения в приложении банка видно направление операции, сумму и фамилию получателя.
Если вы открыли эту страницу, потому что уже отсканировали код и нажали кнопку, начните с раздела «Что делать», остальное дочитаете позже.
Как работает схема с QR-кодом
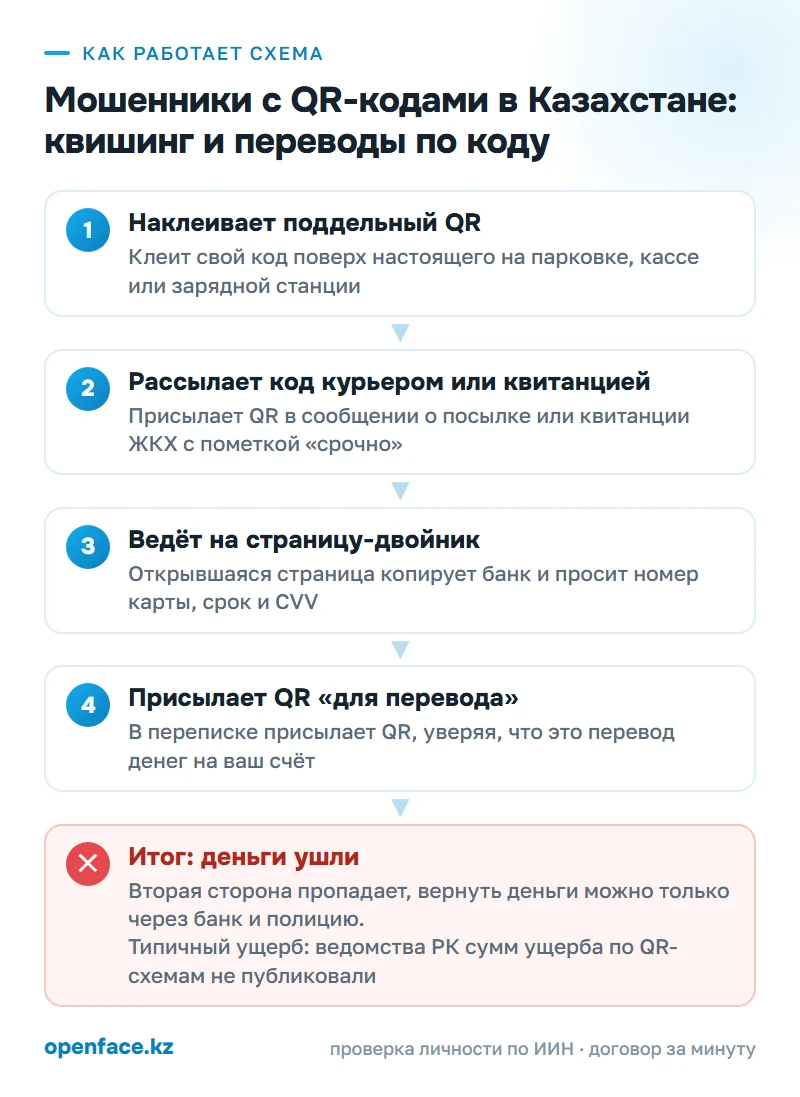
Мошенник копирует оформление банковского приложения, паркомата, службы доставки или коммунальной квитанции. Делает страницу-двойник. Прячет ссылку на неё внутри чёрно-белого квадрата. Полиция СКО описала приём коротко: «Злоумышленники создают поддельные веб-сайты, создают QR-коды, встраивая в них вредоносную ссылку».
Код наклеивают поверх настоящего, рассылают почтой и кидают в мессенджер — все три канала названы в предупреждении полиции СКО. Бумажка с кодом ложится в почтовый ящик вместе с квитанциями или крепится к двери под видом уведомления о недоставленной посылке.
Открывшаяся страница просит номер карты целиком, срок действия, CVV и код из SMS. Оплата по коду не требует этого никогда. Второй вариант той же страницы предлагает скачать «приложение для оплаты парковки» — установочный APK, который после установки читает уведомления и сообщения.
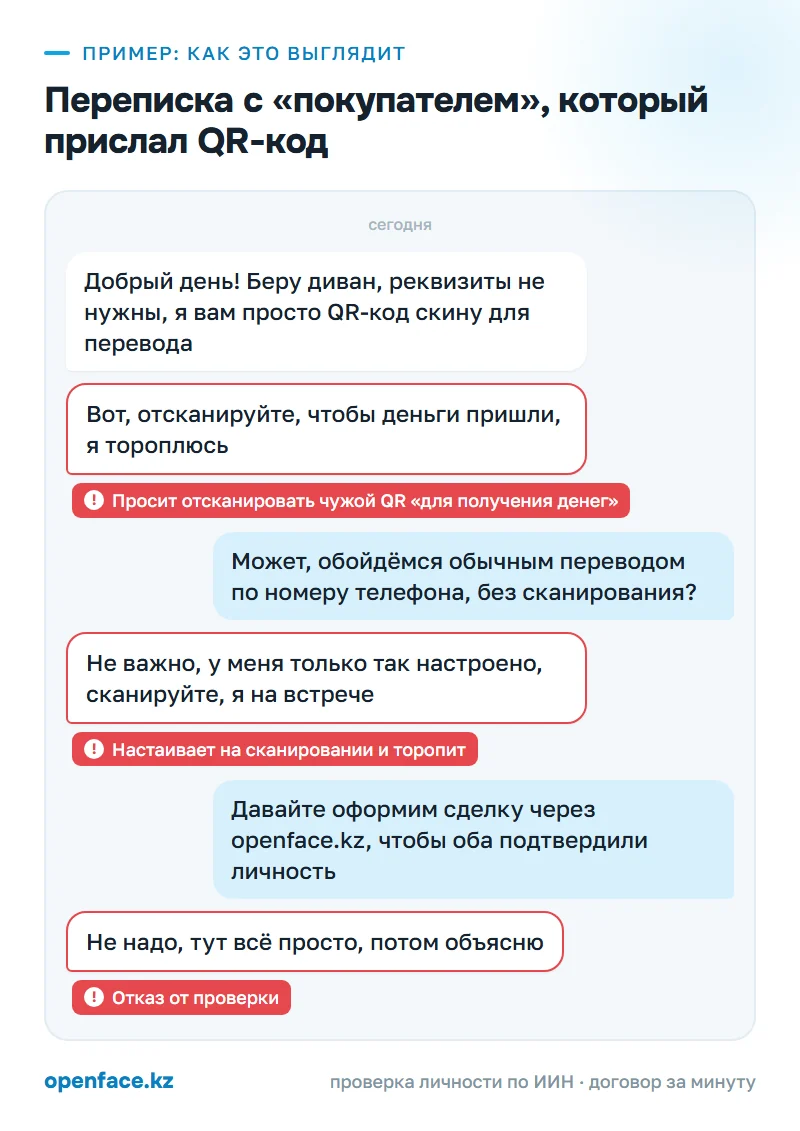
У второй ветки схемы деньги идут в обратную сторону. При сделке с рук «покупатель» пишет, что переведёт оплату по коду, и присылает QR. Код формирует не зачисление, а списание. Код с кассы и код из переписки приводят на один и тот же экран подтверждения, и на нём написано, что это за операция, на какую сумму и в чью пользу: слово «оплатить» вместо «получить» и незнакомая фамилия рядом с суммой — единственное, что отличает обычную покупку в Kaspi от подставного списания. Продавец, который ждёт денег, видит знакомый интерфейс и жмёт кнопку на автомате, а после нажатия проверять уже нечего: деньги на чужом счёте. Для получения перевода сканировать чужой QR-код не нужно никогда — ни в Kaspi, ни в Halyk, ни в каком-либо другом банке РК. В обеих ветках деньги уходят на карту подставного получателя и растекаются дальше по цепочке счетов.
Сканер кода в банковском приложении лежит в разделе платежей, и это первая подсказка: оплата по QR — всегда исходящая операция. Приём денег устроен иначе, чужой код для него не сканируют: отправителю называют номер телефона или показывают собственный код.
О казахстанских случаях ведомства говорят осторожно. 14 октября 2024 года управление криминальной полиции ДП Северо-Казахстанской области выпустило предупреждение: поддельные коды заражают устройство вирусом, приводят к несанкционированному списанию и уводят платёж мимо законного продавца. В том же сообщении сказано, что подобных фактов в области на тот момент не зарегистрировано. Предупреждение было превентивным.
Курьерская рассылка 2026 года держится на одной фразе: «Для подтверждения доставки назовите код из SMS» — именно её цитировали Генпрокуратура и KZ-CERT. QR в этой истории описал телеканал «24KZ» 31 августа 2026 года: в сообщении о пропущенной доставке приходит код с предложением оплатить повторную отправку, а за кодом стоит поддельная страница с полем для данных карты. В самом предупреждении ведомств речи про QR-код не было.
Сумм по этой схеме не называл никто. Отдельного учёта QR-мошенничеств в РК не ведётся, ни одно ведомство не публиковало ущерб именно по ней, и масштаб виден только по общей цифре: по данным МВД РК, за январь–апрель 2026 года ущерб от интернет-мошенничества составил 20 млрд тенге. На счетах отправителей из этих денег заблокировали более 2 млрд, на счетах дропов — более 700 млн, а добровольно потерпевшим вернули 528 млн.
Где мошенники с QR-кодом в Казахстане подменяют коды
Квишинг опаснее обычного фишинга одной деталью: адреса не видно. Ссылку в письме можно навести курсором и прочитать домен, её же читает почтовый фильтр и антивирус. Внутри картинки не читает никто. Камера срабатывает быстрее, чем глаз добирается до строки браузера, и страница уже открыта.
Улица даёт самый простой доступ к чужим деньгам: паркоматы, зарядные станции, кассы небольших магазинов и кофеен, где код напечатан на бумажке в пластиковой рамке. Как это выглядит в жизни, известно по зарубежным случаям: по разбору Kaspersky, в США поддельные наклейки с QR находили на киосках оплаты парковки в Техасе, а в феврале 2022 года водители в Атланте обнаруживали на своих машинах фальшивые парковочные талоны с кодом якобы для оплаты штрафа. Казахстанских приговоров по подменённым кодам в открытых источниках нет: полиция СКО писала о риске, а не о зарегистрированных фактах. Те же точки есть и в Казахстане: паркоматы Алматы и Астаны, коробочка с кодом у кассы, зарядная станция в торговом центре. Именно наклейку поверх настоящего кода полиция СКО назвала первым способом доставки.
Бумажные каналы работают тише. Квитанция ЖКХ с «новым QR для оплаты», извещение о посылке на двери подъезда, меню в кафе с переклеенным кодом, который ведёт на страницу входа «через банк». Поставщики коммунальных услуг не меняют реквизиты листовкой в почтовом ящике, а ресторану ваш банковский вход не нужен ни для оплаты счёта, ни для брони столика.
Отдельный сюжет вырос вокруг возврата денег за отменённый заказ. Сканировать для этого ничего не нужно: деньги приходят тем же путём, каким ушли, и на ту же карту. Самая неприятная для продавца версия встречается прямо внутри сделки между людьми, когда QR приходит от «покупателя» с просьбой отсканировать его немедленно, пока он «на связи». Логика та же, что при отправке товара в другой город: времени на чтение экрана вам не оставляют.
По каким признакам видно поддельный QR-код
| Что происходит | Почему это подозрительно | Что сделать в ответ |
|---|---|---|
| Код на паркомате, кассе или зарядной станции наклеен поверх другого, край отходит | Настоящий код печатают на корпусе или ламинируют; наклейку сверху может прилепить любой прохожий | Подцепить край ногтем, оплатить в официальном приложении или на кассе |
| Код пришёл в письме, мессенджере или на листовке в двери | Полиция СКО перечисляет именно эти каналы доставки поддельных кодов | Не сканировать, проверить заказ или счёт в приложении сервиса |
| Открывшаяся страница просит номер карты, срок, CVV и код из SMS | Оплата по QR в казахстанских банках проходит внутри приложения и этих данных не спрашивает | Закрыть страницу, открыть приложение банка вручную, сообщить на 116 |
| Предлагают скачать APK «для оплаты парковки» или «для доставки» | Приложения банков и сервисов РК устанавливаются из магазинов приложений, а не по ссылке из кода | Отказаться, удалить скачанный файл, не давать доступ к SMS |
| Собеседник присылает QR, чтобы «отправить вам деньги» или «оформить возврат» | В истории операций входящий перевод появляется сам, никаких действий от получателя он не требует | Попросить обычный перевод по номеру телефона, код игнорировать |
| Перед подтверждением платежа указан расход и незнакомые инициалы получателя | Это последняя точка, где видно, кому уходят деньги | Отменить операцию и сверить данные получателя с именем контрагента |
| Курьер просит назвать код из SMS или отсканировать код «для повторной отправки» | Код из SMS подтверждает вход или операцию, а не выдачу посылки; о схеме с «курьером» предупреждала Генпрокуратура | Прервать разговор, проверить статус заказа в приложении магазина |
| В квитанции ЖКХ появился новый QR и приписка про срочную оплату | Смена реквизитов поставщика через бумажку в ящике не подтверждается ничем | Заплатить в приложении банка по номеру лицевого счёта |
Как узнать наверняка, до того как переводить
Напрямую эту схему проверка не закрывает, но она отсекает главное: анонима на другой стороне.
Создайте сделку в OpenFace и укажите номер вторую сторону. Ему придёт SMS со ссылкой, и вы оба подтвердите личность по ИИН и лицу через государственную базу. Сумма, сроки и условия запишутся в договор, который обе стороны подпишут кодом из SMS.
Отказ второй стороны это и есть ответ. Честному человеку проверка ничего не стоит и занимает минуту. Тот, кто прячется за чужим номером или объявлением, её не пройдёт и не согласится.
Если деньги уже ушли, дальше по шагам.
Что делать, если уже перевели деньги или отсканировали код
- Первые 30 минут — банк. Позвоните на горячую линию своего банка, её номер указан на карте и в приложении. Скажите, что платёж прошёл по чужому QR-коду, попросите приостановить операцию и зафиксировать обращение с номером и временем. Если реквизиты карты вы вводили на открывшейся странице, сразу блокируйте карту и заказывайте перевыпуск.
- Первый час — Антифрод-центр. Сообщите на линию 116 или через форму на antifraud.kz: портал ведёт Национальная платёжная корпорация Нацбанка РК и принимает сообщения о мошеннических переводах, а 116 — единый колл-центр сотовых операторов.
- Первые сутки — полиция. Позвоните 102 или подайте заявление через Qamqor. Приложите всё, что сохранилось: фото наклейки или сам код, скриншот страницы, экран подтверждения, чек с именем получателя, переписку с «покупателем» или «курьером».
- Тогда же — телефон. Если по коду скачался APK-файл или вы вводили пароли, отключите интернет, удалите приложение, отзовите у него доступ к SMS и смените пароли с другого устройства. Проверьте в приложениях банков, не подавались ли от вашего имени заявки на займ.
- 3–10 дней — ЕРДР. Добейтесь, чтобы заявление зарегистрировали в Едином реестре досудебных расследований, возьмите талон и заявите ходатайство о признании вас потерпевшим: без регистрации банк не выдаст следствию данные владельца счёта. Порядок разобран в материале о том, как написать заявление и добиться регистрации.
- Дальше — суд. Когда владелец счёта установлен, деньги требуют как неосновательное обогащение в гражданском иске, параллельно уголовному делу.
Про шансы честно. Работает только скорость первых часов. Если перевод ушёл на карту подставного получателя и деньги с неё уже сняли, возврат упирается в поиск этого человека и может растянуться на месяцы. Что успевает сделать банк, когда применим чарджбэк и как действует Антифрод-центр, разобрано отдельно в материале о том, как вернуть деньги, переведённые мошенникам.
Как защититься в следующий раз
- Читайте экран подтверждения до нажатия кнопки: имя получателя должно совпасть с именем вашего контрагента, а деньги — уходить, а не приходить. — Парковку, коммунальные услуги и штрафы оплачивайте в официальном приложении по номеру лицевого счёта или госномеру, а не по коду, снятому на улице. — Перед сканированием проведите пальцем по краю кода: наклеенный поверх настоящего отходит и пузырится. — Файлы с расширением APK не устанавливайте ни при каких объяснениях, даже если страница выглядит как сайт известного сервиса. — Когда вам обещают перевод, возврат или выплату, просите обычный перевод по номеру телефона и не сканируйте ничего. — Открывшуюся после сканирования страницу с формой входа закрывайте и заходите в банк вручную через своё приложение. — Поддельный код и ссылку отправьте на линию 116 или через форму antifraud.kz, а наклейку покажите владельцу точки, чтобы её сняли.
От наклейки на паркомате ни один сервис не защитит: там всё решает привычка читать экран перед подтверждением. А в сделке между людьми подмена получателя теряет смысл: в OpenFace стороны подтверждены по ИИН, сумма и реквизиты зафиксированы до сделки. Присланный в мессенджере QR тогда просто не с чем сопоставить.
Что говорит закон
Подмена кода ради чужих денег квалифицируется как мошенничество. Ст. 190 УК РК определяет его как хищение чужого имущества или приобретение права на чужое имущество путём обмана или злоупотребления доверием; часть вторая отдельно называет обман пользователя информационной системы или сети Интернет, и под этот признак попадает поддельная платёжная страница, открытая по коду. По первой части наказание доходит до лишения свободы на два года с конфискацией имущества, по части второй — до четырёх лет лишения свободы с конфискацией, а по части третьей, куда попадают крупный размер, неоднократность и хищение у двух и более лиц, срок составляет от трёх до семи лет. Текст статьи опубликован на adilet.zan.kz.
Когда по коду устанавливается вредоносное приложение, к делу добавляется глава о компьютерных преступлениях. Основным составом для APK-сценария будет ст. 210 «Создание, использование или распространение вредоносных компьютерных программ и программных продуктов»: она карает и само распространение такой программы. Ст. 205 «Неправомерный доступ к информации» идёт дополнительной и применяется, если умышленный неправомерный доступ к охраняемой законом информации повлёк причинение существенного вреда. Для потерпевшего это означает, что в заявлении стоит описать не только списание, но и сам факт установки файла и доступ к SMS.
Ст. 953 ГК РК обязывает вернуть неосновательное обогащение: тот, кто без оснований приобрёл имущество за счёт другого лица, возвращает приобретённое потерпевшему. Правило действует независимо от того, чьим поведением вызвано обогащение, поэтому владелец карты, на которую ушёл ваш платёж по чужому коду, отвечает перед вами даже без приговора организатору схемы. Норма опубликована в особенной части ГК РК.
Граница между уголовным делом и гражданским спором проходит по умыслу: если получатель денег изначально не собирался ничего исполнять, речь о мошенничестве, если стороны просто не договорились, то о споре из сделки. Как это различие выглядит в заявлении и почему от него зависит регистрация в ЕРДР, разобрано в материале о квалификации мошенничества для потерпевшего.
Как OpenFace защищает от этой схемы
Напрямую эту схему OpenFace не закрывает, но часть риска снимает: если сделка идёт через сервис, вторая сторона подтверждает личность по ИИН, а договорённости фиксируются в договоре. Это отсекает анонимов и даёт документ на случай спора. Остальные меры из статьи всё равно нужны.
Предложите второй стороне пройти проверку до перевода. Честному человеку согласие ничего не стоит, а отказ говорит сам за себя.
Проверить вторую сторону за минуту → При регистрации на счёт зачисляется 5 000 ₸, первые сделки за счёт бонуса. Вход по номеру телефона.Частые вопросы
Квишинг — что это простыми словами?
Квишинг — это фишинг через QR-код: вредоносная ссылка спрятана внутри картинки, и до сканирования её не видно. Человек наводит камеру, попадает на копию банковской или платёжной страницы и сам вводит там данные карты. Термин образован от английского QR + phishing.
Правда ли, что нужно отсканировать QR-код, чтобы получить деньги?
Нет. Входящий перевод зачисляется на счёт сам: отправителю достаточно ваших реквизитов или номера телефона, а от получателя не требуется ни сканирования, ни подтверждения, и в истории операций деньги появляются без ваших действий. Если вам прислали QR «для получения оплаты» или «для возврата», прочитайте, что именно предлагают подтвердить: это расходная операция, и сумма спишется с вашей карты.
Можно ли отменить перевод по QR-коду в Kaspi?
Всё зависит от того, успел ли банк исполнить операцию, поэтому звонить нужно на горячую линию в первые минуты, а не искать кнопку отмены в приложении. Одновременно сообщите на линию 116, пока деньги не выведены со счёта получателя. Банк может приостановить операцию по подозрению в мошенничестве, но не обязан возвращать средства автоматически.
Опасно ли просто отсканировать код, не вводя никаких данных?
Сканирование открывает ссылку; списать деньги одним сканированием нельзя. Опасность начинается дальше: на открытой странице просят реквизиты карты и код из SMS либо предлагают скачать установочный файл. Если вы закрыли страницу и ничего не вводили и не устанавливали, достаточно проверить, не появилось ли на телефоне новое приложение.
Куда сообщить о поддельном QR-коде в Казахстане?
О коде и странице, на которую он ведёт, сообщают в Антифрод-центр: линия 116 или форма на antifraud.kz. Если наклейка находится на паркомате, кассе или зарядной станции, стоит сказать владельцу точки, чтобы её сняли. При списании денег параллельно подаётся заявление в полицию по номеру 102.
По коду установилось приложение APK — что делать?
Отключите телефон от интернета, удалите установленное приложение и отзовите у него доступ к SMS и уведомлениям в настройках. Пароли от банка и почты меняйте с другого устройства, а не с заражённого. После этого позвоните в банк и предупредите, что доступ к вашим SMS мог быть у посторонних.
Источники
- Полиция СКО, 14.10.2024: полицейские предупреждают граждан об опасных QR-кодах
- 24KZ, 31.08.2026: курьер просит код из SMS — казахстанцев предупредили о схеме мошенников
- Kazinform, 15.05.2026: МВД РК об ущербе от интернет-мошенничества за январь–апрель 2026 года и возврате средств
- Уголовный кодекс РК, статья 190 «Мошенничество» (adilet.zan.kz)
- Гражданский кодекс РК (особенная часть), статья 953 «Обязанность возвратить неосновательное обогащение»
- Ulttyq Antifrod-Ortalyq (АО «Национальная платежная корпорация Национального Банка РК»): приём сообщений о мошенничестве и линия 116
- Kaspersky: что такое квишинг и как устроена атака через QR-код