
Если вас просят приложить карту к телефону, мошенники уже поставили на ваш смартфон приложение с доступом к NFC. Оно читает чип карты и сразу передаёт данные сообщнику у банкомата: карта лежит у вас, а деньги уходят в другом городе. Статистики по NFC-схемам в Казахстане нет. Начинается схема со звонка, а звонки «из банка» и поддельные SMS, по данным Генпрокуратуры, дали 23,5% из 26,3 тыс. интернет-мошенничеств за январь–ноябрь 2025 года.
Если вы читаете это, потому что уже приложили карту или увидели списания: сначала раздел «Что делать», потом всё остальное.
Как работает схема, когда просят приложить карту к телефону
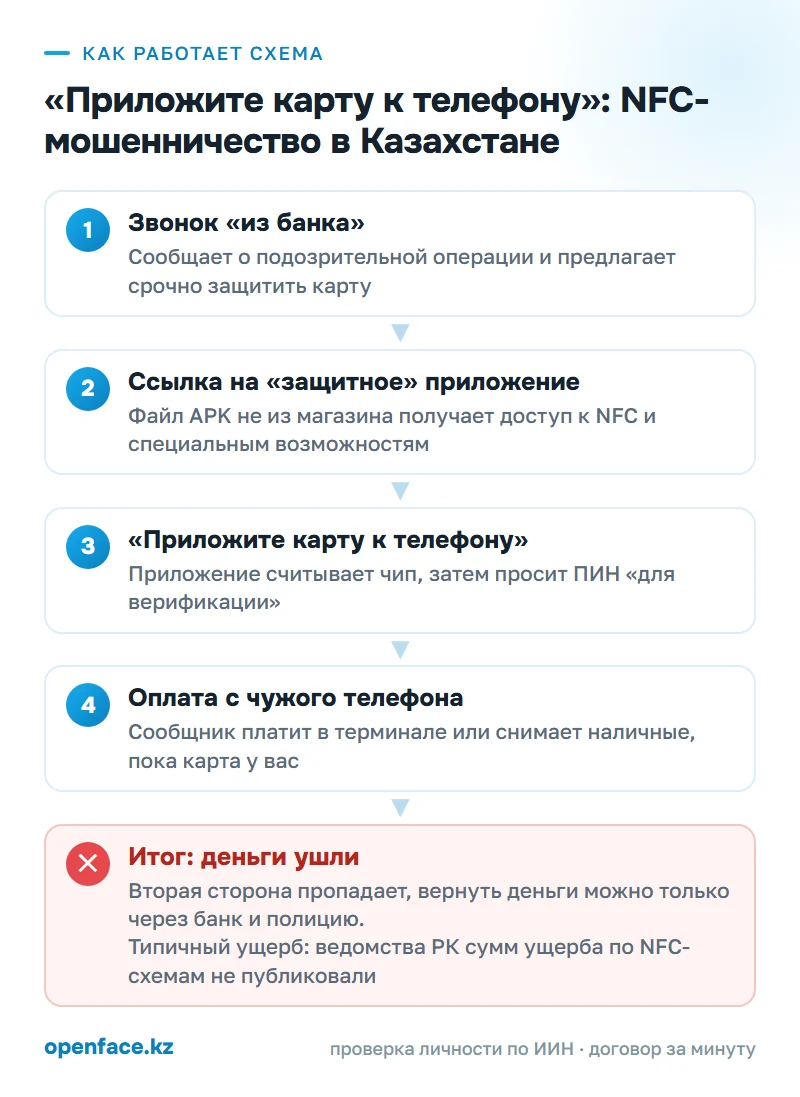
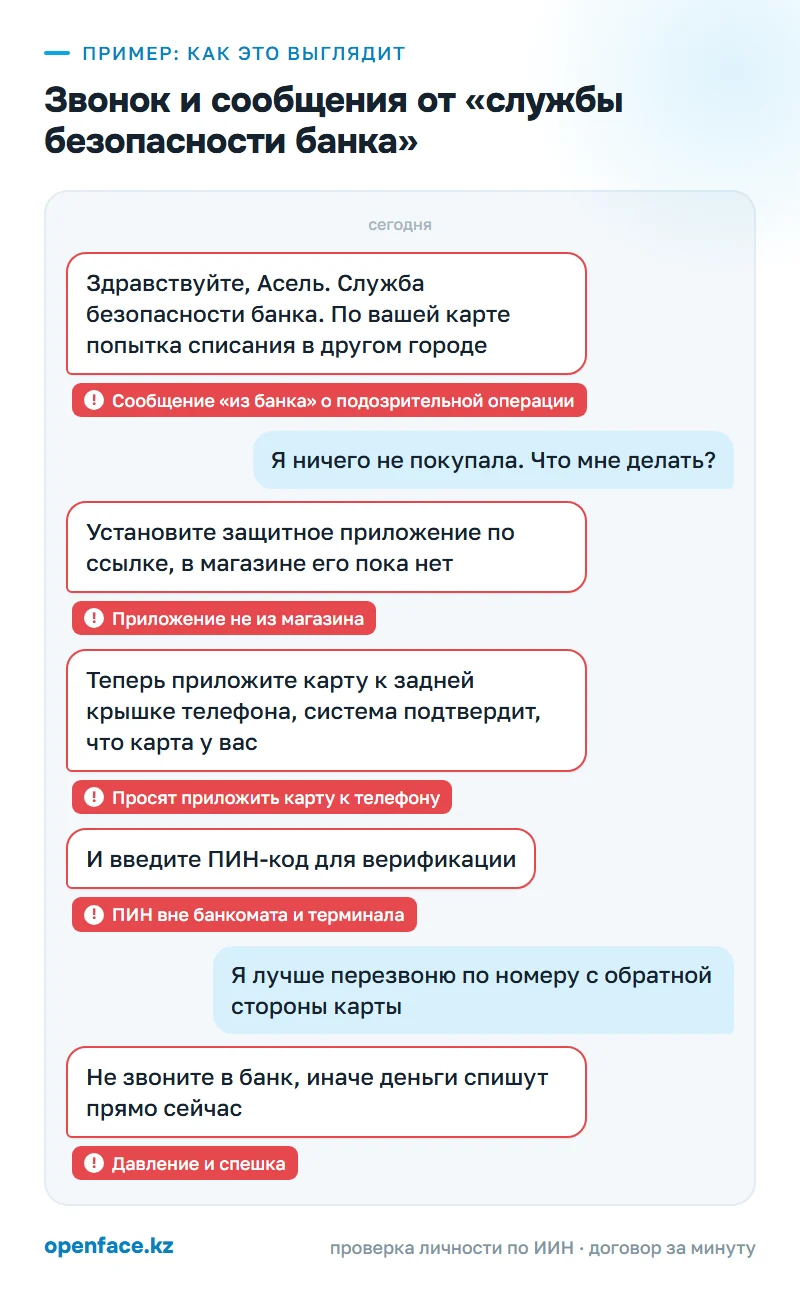
Начинается всё со звонка. Звонит «служба безопасности банка», реже «сотрудник Нацбанка». Повод обычно срочный: по карте попытка подозрительной операции, карта скомпрометирована, карта скоро перестанет работать в терминалах. Отдельный вариант легенды звучит технически: нужно «обновить NFC-модуль», иначе бесконтактная оплата отключится. Никакого NFC-модуля, который обновляется по звонку, у банковской карты нет.
Потом приходит ссылка, в SMS или мессенджере, и файл скачивается мимо Google Play. Выглядит он как приложение банка, как «защита карты» или как инструмент Национального банка: в Чехии программы выдавали за приложение Чешского национального банка. Там же установочный файл даже подписан именем жертвы, чтобы выглядеть персональным. После установки программа просит доступ к специальным возможностям Android и уже сама, без вашего участия, доставляет основную вредоносную часть.
Затем очередь карты. «Приложите карту к задней крышке телефона, система подтвердит, что она у вас». Человек прикладывает. Телефон в этот момент работает как считыватель, а данные чипа уходят на сервер мошенников. Следом приложение просит ввести ПИН «для верификации»: без него не получится снять наличные в банкомате. Ни один банк второго уровня не просит прикладывать карту к телефону и не рассылает APK-файлы, а ПИН вводится только в банкомате и платёжном терминале.
Остальное происходит без вас. У сообщника в руках второй телефон, который выдаёт себя за вашу карту. Он подносит его к терминалу в магазине или к банкомату, терминал отправляет запрос, запрос через сервер приходит на ваш телефон, ваша карта отвечает, ответ летит обратно. Пока разговор со «службой безопасности» продолжается, операции идут одна за другой.
Опубликованных казахстанских случаев с суммой по этой схеме пока нет: ни МВД, ни Генпрокуратура NFC-мошенничество отдельно не выделяют. Подробнее всего схема описана в Чехии. 15 августа 2026 года издание Svět Androida рассказало о вредоносной программе WindRelay: аналитики Group-IB нашли 23 образца, часть из них маскировалась под приложения чешских банков, целями были также словацкие и словенские банки. Пока NFC-часть списывала деньги по карте, троян SpyNote на том же телефоне оформлял на имя жертвы онлайн-кредиты. По оценке Group-IB, мошенники успевали и то и другое за один звонок примерно на 13 минут. Предшественник WindRelay, программу NGate, обнаружили в августе 2024 года, она била по клиентам трёх чешских банков. По данным ESET, которые приводит издание, за первые четыре месяца 2026 года в Чехии и Словакии случаев с NGate было больше, чем за весь 2025-й, примерно в 15 раз больше год к году.
Считыватель есть в любом Android-телефоне с NFC, а сервер ретрансляции работает через интернет. Поэтому сообщник может стоять у банкомата в Алматы, Шымкенте или за границей.
Ghost Tap: что это и почему списания идут в другом городе
Ghost Tap — общее название атак, в которых данные карты считывают на одном устройстве, а воспроизводят на другом. Чешский Chip.cz 4 сентября 2026 года описал её коротко: карта физически остаётся у владельца, деньги исчезают. Предупреждения по этой схеме выпускали ESET, Malwarebytes, чешская полиция и Чешский национальный банк.
Карта у вас в кошельке, а в выписке покупки в другом городе. Терминалу всё равно, где лежит пластик. Он получает правильные ответы чипа, и для него карта присутствует. Расстояние между вашим телефоном и телефоном сообщника значения не имеет, пока оба подключены к сети. Отсюда магазины, где вы не были, и снятия в банкоматах, до которых вы не доезжали.
Бывает и по-другому: вашу карту привязывают к Apple Pay или Google Pay на телефоне мошенника, и она превращается в цифровой кошелёк на чужом устройстве. Разница с ретрансляцией в том, что после привязки ваш телефон мошенникам уже не нужен: платить можно, пока банк не удалит чужое устройство из списка кошельков. Поэтому блокировать нужно не только саму карту, но и все её цифровые копии.
Программа для NFC может прийти не одна. В чешском случае рядом работал SpyNote, в других вариантах на телефон ставят программу удалённого доступа. Здесь помогает защита самого банка. Kaspi.kz отказывается работать на телефоне, где установлены TeamViewer, AnyDesk, HopToDesk и подобные программы, где есть root-доступ или jailbreak, и там, где само приложение Kaspi установлено из неизвестного источника. Если после установки «защиты» Kaspi сообщил, что телефон не соответствует требованиям безопасности, значит, на телефоне уже стоит чужая программа. Пока её не удалили, с этого телефона не стоит входить ни в банк, ни в почту, даже если деньги уже списаны.
По каким признакам видно NFC-мошенничество
| Что происходит | Почему это подозрительно | Что сделать в ответ |
|---|---|---|
| Звонит «служба безопасности банка» и сообщает о подозрительной операции | Звонок нельзя проверить, пока вы на линии: номер на экране легко подделать | Положить трубку и перезвонить по номеру с обратной стороны карты |
| Просят «обновить NFC-модуль», иначе карта перестанет работать | У карты нет модуля, который обновляется по звонку | Закончить разговор, ничего не устанавливать |
| Присылают ссылку на приложение банка или Нацбанка не из магазина | Kaspi советует ставить своё приложение только из Google Play, App Store и AppGallery; приложение по ссылке из звонка — признак схемы | Не открывать файл, удалить сообщение, сообщить на 116 |
| Приложение просит доступ к специальным возможностям Android | Этот доступ позволяет программе нажимать кнопки за вас и ставить другие приложения | Отказать, удалить приложение, включить режим полёта |
| Просят приложить карту к задней крышке телефона «для проверки» | Так телефон превращается в считыватель чипа для сообщника | Убрать карту, прервать разговор, позвонить в банк |
| Просят ввести ПИН-код в приложении «для верификации» | ПИН вводится только в банкомате и платёжном терминале | Не вводить; если ввели, немедленно блокировать карту |
| Приложение Kaspi перестало запускаться после установки «защиты» | Kaspi блокирует работу при программах удалённого доступа и установке из неизвестных источников | Звонить в банк с другого телефона, чистить смартфон |
| В выписке покупки или снятия в другом городе, а карта при вас | Признак NFC-релея или привязки карты к чужому кошельку | Заблокировать карту и потребовать удалить привязанные кошельки |
Что делать, если приложили карту к телефону мошенникам
- Первые минуты — карта. Заблокируйте её в приложении банка или по номеру с обратной стороны, лучше с телефона родственника, а не с заражённого. Попросите оператора удалить все цифровые кошельки, к которым привязана карта, перевыпустить её и зафиксировать обращение с номером и временем. Если ПИН вводили, скажите об этом прямо.
- Тогда же — телефон. Включите режим полёта, чтобы приложение потеряло связь с сервером. Удалите всё, что поставили по ссылке; если удаление не даётся, отзовите у программы доступ к специальным возможностям и обратитесь в сервисный центр. Пароли от банков, почты и eGov меняйте с другого устройства.
- Первый час — линия 116. Позвоните или отправьте сообщение через antifraud.kz, портал Антифрод-центра, который ведёт Национальная платёжная корпорация Нацбанка РК. Сообщите номер, с которого звонили, ссылку на приложение и время списаний. Сам портал подчёркивает, что не запрашивает ПИН, CVV, пароли и SMS-коды: если кто-то «из Антифрод-центра» их просит, это вторая волна той же схемы. О вредоносном приложении можно сообщить и в KZ-CERT.
- Первые сутки — полиция. Позвоните 102 или подайте заявление через Qamqor. Приложите выписку с временем и местом операций, скриншоты сообщений со ссылкой, журнал звонков, название приложения и, если сохранился, сам установочный файл. Как составить текст, разобрано в материале о том, как написать заявление и добиться регистрации в ЕРДР.
- 3–10 дней — ЕРДР и банк. Убедитесь, что заявление зарегистрировано, получите талон и заявите ходатайство о признании потерпевшим. В банк подайте письменное заявление о несанкционированных операциях. Проверьте, не оформлены ли на вас займы: в чешском случае кредиты брали параллельно со списаниями. Как это сделать, описано в статье о том, как проверить займы и сим-карты на свой ИИН.
- Дальше — суд. Если следствие установит, на чей счёт или чей кошелёк ушли деньги, их можно требовать как неосновательное обогащение гражданским иском параллельно уголовному делу.
Наличные, снятые в банкомате через ретранслированный чип, вернуть сложнее всего: получателя денег в выписке нет, есть только адрес банкомата. Покупки в магазинах оставляют больше следов, и по ним работает спор с банком. Операции, подтверждённые вашим ПИН-кодом, банк будет оспаривать жёстче, поэтому в заявлении подробно опишите звонок и установку приложения. Как устроен возврат через банк и Антифрод-центр, разобрано в материале о том, как вернуть деньги, переведённые мошенникам.
Как защититься в следующий раз
- Никогда не прикладывайте карту к своему телефону по чьей-либо просьбе: ни банк, ни полиция так карту не проверяют. — Ставьте приложения только из Google Play, App Store или AppGallery, а файлы APK из ссылок удаляйте не открывая. — Отключите NFC, когда не платите телефоном. На Android переключатель лежит в разделе «Подключения» или «Подключённые устройства», его удобно вынести в шторку и включать перед оплатой. — Снизьте лимит бесконтактных платежей и снятия наличных в приложении банка: сообщник успеет снять не больше лимита, пока вы на линии. — Раз в месяц проверяйте в приложении банка список цифровых кошельков, привязанных к карте, и удаляйте незнакомые устройства. — На звонок о подозрительной операции отвечайте одинаково: кладёте трубку и сами звоните по номеру с обратной стороны карты. — Не носите карту в чехле телефона: заражённое приложение прочитает её прямо там, без вашего участия.
Правило для родителей: карту прикладывают только к терминалу или банкомату, к телефону никогда. Ещё одна схема со звонками и ссылками — подмена QR-кода при оплате.
Что говорит закон
Если деньги ушли, потому что вас обманули по телефону и уговорили поставить приложение, это мошенничество. Ст. 190 УК РК определяет его как хищение чужого имущества или приобретение права на чужое имущество путём обмана или злоупотребления доверием. Пункт 4 части второй отдельно называет обман пользователя информационной системы или сети Интернет, и за него грозит до четырёх лет лишения свободы с конфискацией. Если пострадавших двое и больше, эпизоды повторялись или размер крупный, применяется часть третья: от трёх до семи лет. Текст кодекса опубликован на adilet.zan.kz.
Списание без вашего участия следствие может рассматривать и как кражу: пункт 4 части второй ст. 188 УК РК называет кражу путём незаконного доступа в информационную систему либо изменения информации, передаваемой по сетям телекоммуникаций. Квалификацию выбирает следователь. Ваша задача — подробно описать в заявлении звонок, установку приложения, прикладывание карты и ввод ПИН, если он был.
За само приложение отвечают по главе о компьютерных преступлениях. Статья 210 УК РК, «Создание, использование или распространение вредоносных компьютерных программ и программных продуктов», наказывает и распространение такой программы, по первой части до трёх лет лишения свободы. Статья 205, «Неправомерный доступ к информации», применяется, когда умышленный неправомерный доступ к охраняемой законом информации повлёк существенный вред. Поэтому в заявлении стоит указать не только списания, но и то, что на телефон установили программу, получившую доступ к NFC и специальным возможностям.
Ст. 953 ГК РК обязывает того, кто без оснований приобрёл имущество за счёт другого лица, вернуть его потерпевшему, и это правило действует независимо от того, чьим поведением вызвано обогащение. Если следствие найдёт владельца счёта или кошелька, куда ушли деньги, иск к нему можно подать, не дожидаясь приговора организатору. Норма опубликована в особенной части ГК РК.
Как OpenFace защищает от этой схемы
Здесь OpenFace не поможет: это не сделка между людьми, а обман через звонок, ссылку или подмену. Защищают меры из статьи выше. Сервис пригодится в другом: когда вы покупаете, продаёте, арендуете или заказываете услугу у незнакомого человека.
Что такое OpenFace →Частые вопросы
Зачем мошенники просят приложить карту к телефону?
Чтобы вредоносное приложение на вашем телефоне прочитало чип карты через NFC и передало его данные сообщнику. Тот расплачивается в терминале или снимает наличные так, будто карта у него в руках. Ни один банк не проверяет карту прикладыванием к смартфону клиента.
Ghost Tap — что это и как защититься?
Ghost Tap — название атак, в которых данные карты считывают на заражённом телефоне жертвы и воспроизводят на устройстве преступника, а сама карта остаётся у владельца. Защита простая: не ставить приложения по ссылкам из звонков и сообщений, не прикладывать карту к телефону по чьей-либо просьбе, выключать NFC, когда он не нужен, и держать низкий лимит бесконтактных платежей.
Списания по карте, а карта у меня в кошельке. Как такое возможно?
Так выглядит NFC-релей или привязка вашей карты к цифровому кошельку на чужом телефоне. Для терминала карта присутствует, хотя физически она у вас. Сразу блокируйте карту, просите банк удалить все привязанные кошельки и сообщайте на 116 и в полицию.
Как отключить NFC на телефоне Android?
Откройте настройки и найдите раздел подключений: у Samsung это «Подключения», у других производителей чаще «Подключённые устройства» или «Другие соединения». Там есть переключатель NFC. Проще всего вынести его в шторку быстрых настроек и включать только перед оплатой.
Что делать, если приложил карту к телефону мошенникам?
Заблокируйте карту в первые минуты, лучше с другого телефона, и попросите банк удалить привязанные цифровые кошельки. Переведите телефон в режим полёта и удалите приложение, установленное по ссылке. Потом сообщите на 116 и подайте заявление через 102 или Qamqor.
Как проверить привязанные к карте кошельки?
В приложении своего банка откройте карту и найдите список устройств или цифровых кошельков, к которым она подключена. Если такого раздела нет, позвоните в банк по номеру с обратной стороны карты и попросите перечислить привязки. Любое незнакомое устройство удаляйте, а карту перевыпускайте.
Источники
- Svět Androida, 15.08.2026: NFC-малварь WindRelay и атаки на клиентов чешских банков (данные Group-IB)
- Chip.cz, 04.09.2026: Ghost Tap — как вишинг и NFC уводят деньги с карты, которая лежит у владельца
- Kaspi Гид: «Ваш телефон не соответствует требованиям безопасности» — удалённый доступ, root и установка из неизвестных источников
- Inbusiness.kz, 31.12.2025: схемы интернет-мошенничества за январь–ноябрь 2025 года по данным Генпрокуратуры РК
- Ulttyq Antifrod-Ortalyq (АО «Национальная платежная корпорация Национального Банка РК»): сообщения о мошенничестве и линия 116
- Уголовный кодекс РК: статьи 188, 190, 205, 210 (adilet.zan.kz)
- Гражданский кодекс РК (особенная часть), статья 953 «Обязанность возвратить неосновательное обогащение»
Разбор подготовлен редакцией OpenFace с помощью ИИ по источникам выше. Носит информационный характер и не является юридической консультацией.