
Пришло письмо «я взломал вашу камеру» — что делать? Не платить. Это массовая рассылка-вымогательство: одинаковый текст получают тысячи адресов. Пароль в письме взят из старой утечки, видео нет, доступа к устройству тоже. Требуют биткоины и ставят срок, например 48 часов. Две зарубежные кампании таких писем в 2018 году собрали 143 тысячи долларов с тех, кто испугался. Смените пароль и включите двухфакторную защиту.
Как работает схема
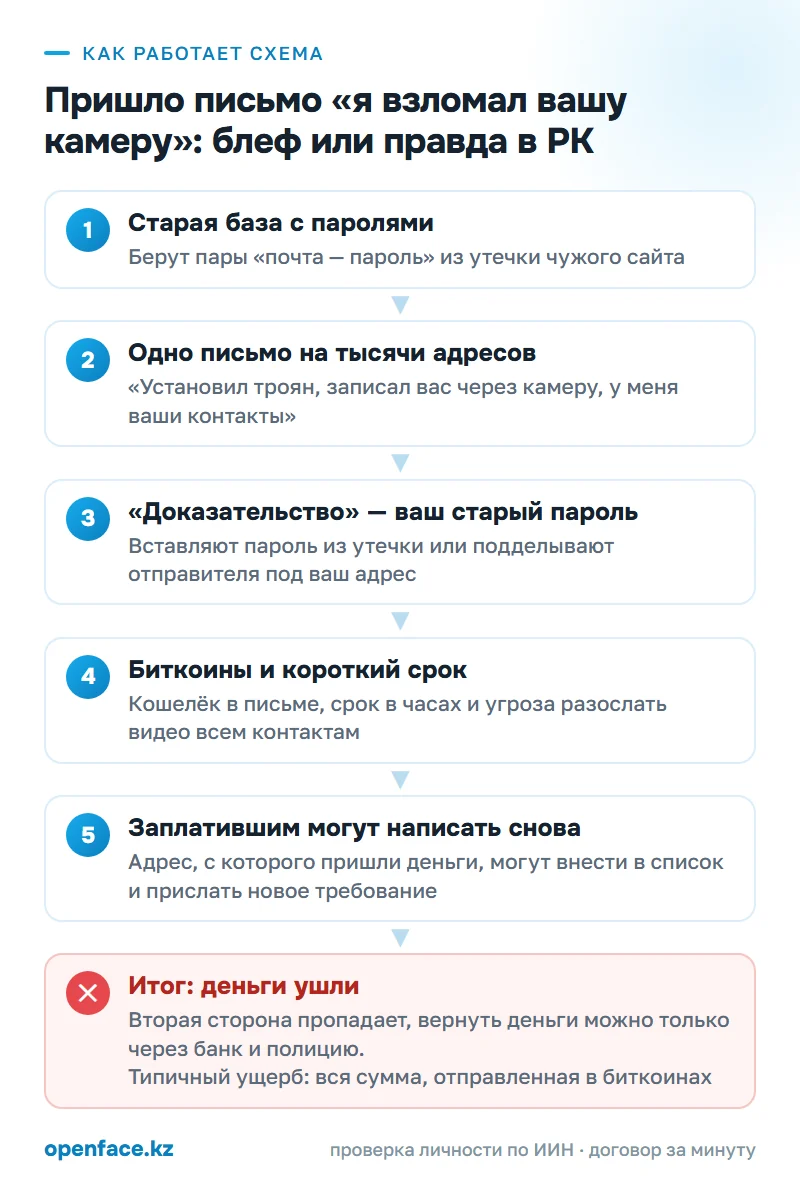
Сайт, где вы регистрировались несколько лет назад, теряет базу пользователей. Пары «почта — пароль» попадают в открытый доступ и перепродаются. В кампаниях 2018 года, по данным Cisco Talos, в письма вставляли пароли из утечки LinkedIn 2012 года. Вымогателю этого достаточно: у него есть ваш адрес и слово, которое когда-то знали только вы.
Дальше идёт шаблон. Письмо пишут один раз и рассылают по всей базе, подставляя адрес и пароль. Содержание почти не меняется: «я установил троян на ваше устройство, записал вас через веб-камеру и снял экран, у меня весь ваш список контактов». Потом требование: переведите сумму в биткоинах на указанный кошелёк к сроку, например за 48 часов, иначе запись получат все, кто есть в ваших контактах. Иногда добавляют деталь для нервов: «я вижу, что вы открыли письмо, счётчик запущен».
Третий приём — подделка отправителя. Письмо приходит будто бы с вашего же адреса, и это выдают за доказательство взлома почты. Поле «От кого» заполняет сам отправитель, и вписать туда чужой адрес так же просто, как написать чужой обратный адрес на конверте. Доступ к вашему ящику для этого не нужен.
Рассылка окупается числом адресов. Исследователи Cisco Talos в 2018 году разобрали две такие кампании: больше 200 тысяч писем на 15 826 адресов и 58 тысяч разных кошельков в них. Деньги пришли на 78 кошельков, всего 143 тысячи долларов в биткоинах. Адрес, с которого заплатили, могут внести в список и написать снова, уже с другой суммой и другим кошельком. Австралийская служба Scamwatch описывает ту же механику для шантажа в целом: вымогатель обещает удалить запись после оплаты, но продолжает требовать деньги.
В письмо вставляют снимок вашего дома с онлайн-карт по адресу из утечки. Представляются сотрудником спецслужб и пишут о «запрещённых материалах» на вашем компьютере. Присылают тот же текст в Telegram или WhatsApp. Вместо биткоинов просят подарочные карты. В русскоязычной версии могут подставить настоящий ИИН или домашний адрес — тоже из слитой базы. Ни в одном варианте нет факта, который нельзя было бы взять из утечки.
Казахстанского случая с суммой и уголовным делом по этой рассылке в открытых новостях мы не нашли, поэтому опираемся на разбор Cisco Talos в пересказе от 13 ноября 2018 года. Письма там те же: шаблон, пароль из утечки и кошелёк. Будь у отправителя настоящее видео, оно было бы первым вложением.
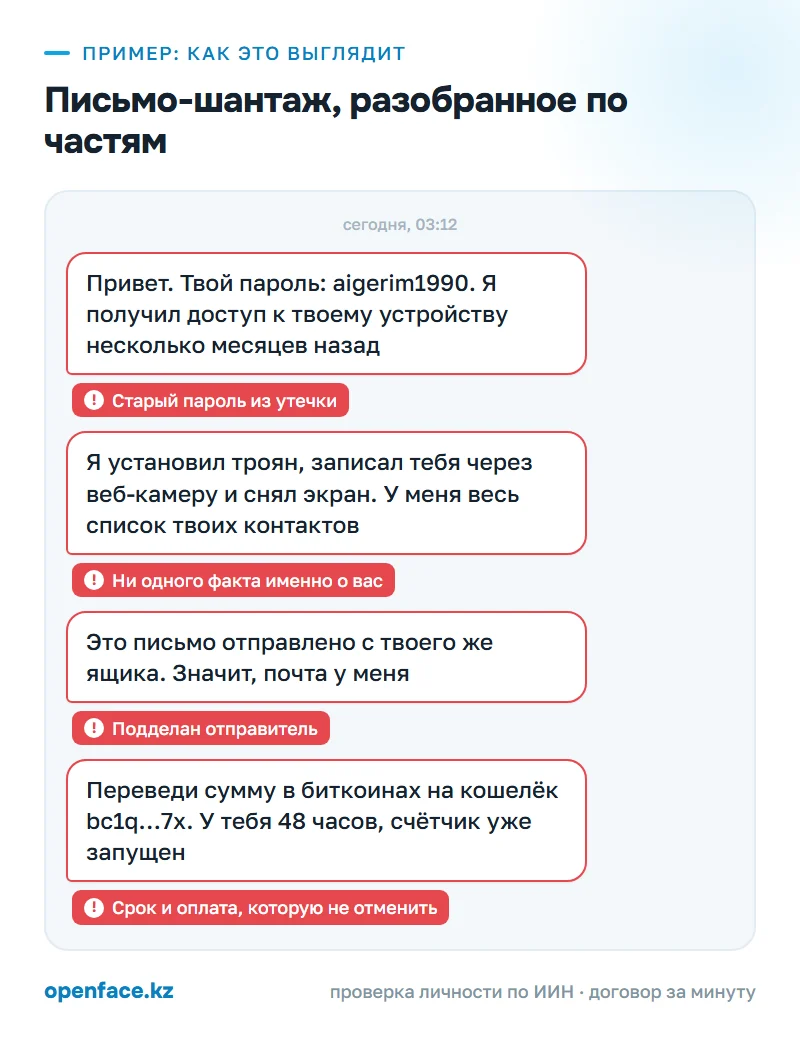
По каким признакам её видно
| Что происходит | Почему это подозрительно | Что сделать в ответ |
|---|---|---|
| Письмо: пришло «от вас самих» или с незнакомого адреса | Адрес отправителя подделывается без доступа к ящику | Откройте заголовки (в Gmail «Показать оригинал»): сервер отправки будет чужим |
| Письмо: обращение без имени, «привет», «мой друг» | Один текст рассылается по всей базе, имени в ней может и не быть | Вставьте фразу из письма в поиск: найдёте тот же текст у сотен людей |
| Доказательства: в письме ваш пароль, но старый | Пароль взят из утечки чужого сайта, а не с вашего устройства | Проверьте адрес в сервисе поиска утечек и смените этот пароль везде |
| Доказательства: нет ни кадра видео, ни скриншота экрана | Настоящую запись показали бы первой, это главный аргумент шантажиста | Не отвечайте и не просите «доказать»: ответ подтверждает, что адрес живой |
| Доказательства: снимок дома с карты, ваш адрес или ИИН | Адреса и ИИН тоже лежат в слитых базах, к камере они отношения не имеют | Проверьте, что оформлено на ваш ИИН, и смените пароли |
| Угрозы: срок 48 часов и «счётчик запущен» | Спешка нужна, чтобы вы не успели поискать текст в интернете | Возьмите паузу, срок ничего не значит |
| Угрозы: «я сотрудник спецслужб, у вас найдены запрещённые материалы» | Госорганы не требуют оплаты в биткоинах по электронной почте | Если сомневаетесь, звоните 102, а не по контактам из письма |
| Деньги: оплата только в биткоинах или подарочными картами | Такой перевод банк не отменит, а получатель скрыт за кошельком | Не покупайте криптовалюту по инструкции из письма |
Про ИИН из утечки есть отдельный разбор: как проверить, сколько сим-карт и займов оформлено на мой ИИН. Если ваши данные гуляют по базам, эту проверку стоит сделать сразу.
Письмо о взломе камеры: блеф или правда
Отличить блеф от настоящей угрозы можно за десять минут, двумя проверками.
Начните с поиска. Скопируйте из письма одно длинное предложение и вставьте в поисковик в кавычках. Если текст массовый, вы увидите его на форумах и в разборах слово в слово, с другими паролями и другими кошельками. Так массовая рассылка-вымогательство отличается от настоящей угрозы: настоящий шантажист называет вас по имени и присылает то, что вы сами ему отправляли.
Потом проверьте утечки. Введите свой адрес в сервисе поиска по утечкам, например Have I Been Pwned. Он покажет, в каких слитых базах есть этот email. Проверка паролей в Google-аккаунте или менеджере паролей подскажет, какие из них скомпрометированы. Если пароль из письма старый и вы им давно не пользуетесь, вопрос закрыт: у них есть строчка из утечки и больше ничего.
Совсем другая ситуация, если вы действительно переписывались с кем-то в интимном ключе, отправляли фото или были на видеосвязи, а теперь вам присылают именно эти снимки. Это уже настоящий сексторшн, и масштаб у него серьёзный: по данным американского центра NCMEC, которые приводит Wikipedia, число таких попыток в США с 2021 по 2023 год выросло на 7 200%. Здесь тоже не платят — Scamwatch прямо предупреждает, что после оплаты требуют ещё, — но действуют иначе: сохраняют всю переписку и сразу идут в полицию. Если жертва несовершеннолетняя, заявление подают в тот же день.
Что делать, если пришло письмо «я взломал вашу камеру»
Если вы читаете это, потому что уже заплатили: сначала пункт 4, потом всё остальное.
- Первые 30 минут: не отвечайте и сохраните письмо. Не открывайте вложения и ссылки — по предупреждению Scamwatch, через них заражают компьютер. Сохраните письмо целиком, с заголовками и адресом биткоин-кошелька. Скриншот текста без заголовков для полиции почти бесполезен.
- Первые 30 минут: смените пароль из письма. Начните с почты, потом все сайты, где этот пароль повторялся. Если в письме ваш текущий пароль, съёмку камерой это не доказывает, но посмотрите в настройках почты список активных сеансов и завершите чужие. Включите двухфакторную аутентификацию на почте, в мессенджерах и соцсетях. Почта важнее всего: через неё восстанавливаются все остальные аккаунты.
- В тот же день: проверьте утечки и устройство. Узнайте в сервисе поиска утечек, с какого сайта ушёл пароль. Прогоните компьютер антивирусом и закройте веб-камеру шторкой или наклейкой, чтобы тревога не возвращалась.
- Если уже заплатили: сразу в банк и на 116. Позвоните в банк, с карты которого покупали криптовалюту, и сообщите о переводе мошенникам. Передайте реквизиты и адрес кошелька на antifraud.kz или по линии 116, сообщите адрес кошелька бирже или обменнику, где покупали биткоины. Общий порядок по часам расписан в материале обманули мошенники — что делать. Второй раз не платите, какие бы новые сроки ни ставили.
- Первый день: заявление в полицию. Звоните 102 или подайте заявление в ближайшем отделе полиции, статус регистрации в ЕРДР смотрите на qamqor.gov.kz. Заявление нужно, если вы заплатили, если угрожают реальными снимками или если в письме ваши настоящие адрес и ИИН. Как составить текст, чтобы его зарегистрировали, — в разборе как написать заявление о мошенничестве в полицию.
- Через 3–10 дней: проверьте, зарегистрировано ли заявление, и сохраните номер дела. Новые письма той же серии отправляйте в спам без ответа: вымогатели проверяют, реагирует ли адрес.
Честно о шансах. Перевод в биткоинах банк не отменит, и вернуть деньги можно, только если следствие установит владельца кошелька или обменник успеет заморозить средства. Если платили с карты через обменник или P2P, у банка остаются данные о платеже, и с ними работает полиция; порядок описан в статье как вернуть деньги, переведённые мошенникам. Если вы не платили и письмо шаблонное, пароль сменён и двухфакторная защита включена — история на этом закончена.
Как защититься в следующий раз
- Для каждого сайта свой пароль, хранить их удобнее в менеджере паролей. Тогда утечка одного сайта не открывает остальные. — Двухфакторная аутентификация на почте в первую очередь: почта — ключ ко всем восстановлениям. — Раз в полгода проверяйте свой адрес в сервисе поиска утечек и меняйте пароли, которые там засветились. — Шторка или наклейка на камере ноутбука, доступ к камере только нужным приложениям, обновления системы и антивирус. — Не открывайте вложения в письмах с угрозами и не отвечайте на них, даже чтобы «уточнить». — Интимные фото не отправляйте тем, кого не знаете лично, и не храните их в облаке без двухфакторной защиты. — Предупредите родителей и детей, что такие письма рассылаются массово и отвечать на них не нужно.
Что говорит закон
Требование денег под угрозой разослать «видео» знакомым подпадает под статью 194 УК РК «Вымогательство». В части первой вымогательство определено как требование передачи чужого имущества или права на имущество под угрозой применения насилия, повреждения имущества, а также под угрозой распространения сведений, позорящих потерпевшего или его близких, либо иных сведений, оглашение которых может причинить существенный вред его интересам. Самое строгое наказание по части первой — лишение свободы на срок до четырёх лет, а часть вторая отдельно называет вымогательство группой лиц по предварительному сговору и неоднократное. Существует ли на самом деле то, чем угрожают, текст статьи не оговаривает: состав описан через требование и угрозу.
Если «доказательства» выдуманы и деньги получены обманом, следствие может рассматривать и признаки статьи 190 УК РК «Мошенничество». Пункт 4 её части второй отдельно называет мошенничество путём обмана или злоупотребления доверием пользователя информационной системы или сети Интернет. Какую статью применить, решает следователь. Потерпевшему достаточно точно описать, что требовали, под какой угрозой и куда ушли деньги.
Если доступ к почте или устройству всё-таки был — чужие входы в журнале сеансов, изменённые настройки, — это отдельный состав: статья 205 УК РК «Неправомерный доступ к информации». А когда шантажист не блефует и действительно распространяет интимные снимки, к вымогательству добавляется статья 147 УК РК «Нарушение неприкосновенности частной жизни и законодательства Республики Казахстан о персональных данных и их защите». Тексты всех четырёх статей — в Уголовном кодексе на adilet.zan.kz.
Как OpenFace защищает от этой схемы
Здесь OpenFace не поможет: это не сделка между людьми, а обман через звонок, ссылку или подмену. Защищают меры из статьи выше. Сервис пригодится в другом: когда вы покупаете, продаёте, арендуете или заказываете услугу у незнакомого человека.
Что такое OpenFace →Частые вопросы
Платить ли вымогателям биткоин, если пришло письмо о взломе камеры?
Нет. Это массовая рассылка: одинаковый текст получают тысячи адресов, видео у отправителя нет. Оплата ничего не удаляет, а адрес, с которого заплатили, могут внести в список и написать снова, уже с новой суммой.
Откуда у мошенников мой старый пароль?
Из утечки какого-то сайта, где вы когда-то регистрировались с этим адресом. Такие базы пар «почта — пароль» лежат в открытом доступе и перепродаются. Пароль доказывает только то, что сайт когда-то потерял данные, а не то, что взломан ваш компьютер.
Почему письмо с угрозами пришло с моего собственного адреса?
Поле «От кого» заполняет отправитель, и вписать туда любой адрес можно без доступа к чужому ящику. В заголовках письма (в Gmail это «Показать оригинал») видно, что реальный сервер отправки чужой. Для спокойствия всё равно смените пароль почты и включите двухфакторную защиту.
Как проверить утечку пароля по email?
Введите адрес в сервисе поиска по утечкам, например Have I Been Pwned: он покажет, в каких слитых базах есть этот email. Встроенная проверка паролей в Google-аккаунте или в менеджере паролей покажет, какие ваши пароли уже скомпрометированы. Все найденные пароли смените.
Куда жаловаться на вымогательство по email в Казахстане?
В полицию: по номеру 102 или заявлением в отделе полиции, статус проверяется на qamqor.gov.kz. Если вы заплатили с банковской карты, сразу позвоните в банк и сообщите данные на antifraud.kz или по номеру 116. Шаблонное письмо без оплаты достаточно отправить в спам.
Что делать, если угрожают разослать видео, которое действительно было?
Это уже не рассылка, а настоящий шантаж, и ответ другой: всё равно не платить, но сразу сохранить переписку и идти в полицию. Австралийская служба Scamwatch предупреждает: получив деньги, шантажист продолжает требовать ещё. Если жертва несовершеннолетняя, заявление подают в тот же день.
Источники
- Scamwatch (Австралия): Threat scams — угрозы, шантаж и вымогательство
- Thexyz, 13.11.2018: данные Cisco Talos о двух кампаниях писем-вымогательств, 143 тыс. долларов в биткоинах
- Wikipedia: Sextortion — статистика NCMEC о попытках сексторшна в США
- Уголовный кодекс РК, статьи 147, 190, 194, 205 (adilet.zan.kz)
- Антифрод-центр Национального Банка РК, линия 116
- Qamqor: статус заявления и регистрация в ЕРДР
Разбор подготовлен редакцией OpenFace с помощью ИИ по источникам выше. Носит информационный характер и не является юридической консультацией.