
Если работодатель просит установить программу до подписания договора, это развод почти наверняка. Под видом «корпоративного софта», брифа в архиве с паролем или тестового задания соискателю присылают стилер или троян удалённого доступа. Он забирает пароли, сессии Telegram и доступ к банку. Кража данных через поддельные страницы и сообщения в Казахстане не редкость: по данным МВД РК, фишинг дал 18,5% зарегистрированных случаев интернет-мошенничества за 2025 год.
Работодатель просит установить программу: как работает схема
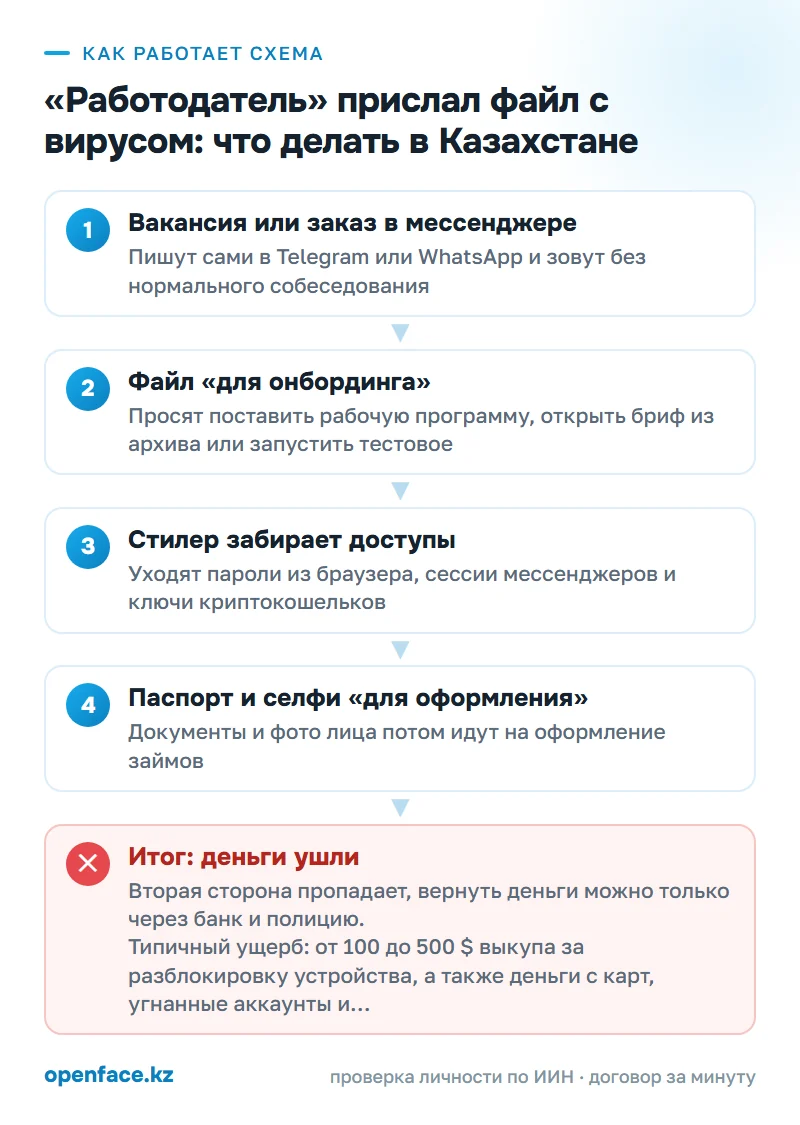
Вакансии в этой схеме нет. Есть сценарий, который начинается как найм и заканчивается кражей доступов.
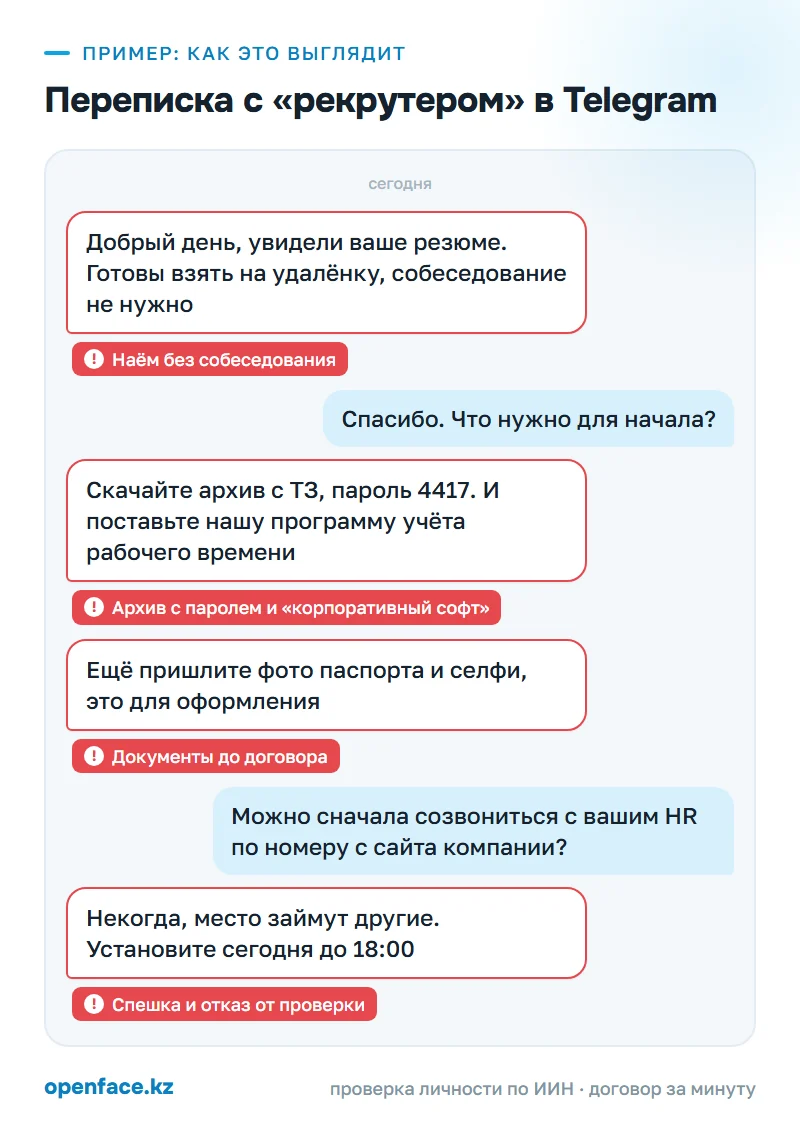
«Рекрутер» или «заказчик» пишет сам, в Telegram или WhatsApp. Говорит, что видел ваше резюме на hh.kz или портфолио. Предлагает удалёнку с хорошей оплатой и берёт на работу без нормального собеседования, без вопросов про опыт и рекомендации. Австралийская служба Scamwatch называет найм без обсуждения квалификации отдельным признаком фейковой вакансии.
Дальше идёт «онбординг». Вас просят поставить программу учёта рабочего времени или «нашу CRM», открыть техзадание из архива с паролем, включить макросы в документе, скачать тестовое задание и собрать проект у себя на компьютере. Фрилансеру дизайнер-«заказчик» присылает бриф в архиве или ссылку на «фигму», которая открывает поддельную страницу входа. Разработчику дают репозиторий или npm-пакет, где вредоносный код спрятан среди нормального. Пароль на архиве нужен, чтобы почтовый антивирус не заглянул внутрь.
Внутри файла стилер. Он вытаскивает пароли, сохранённые в браузере, сессии мессенджеров, ключи криптокошельков и отправляет их мошенникам. Поэтому Telegram угоняют даже без пароля: стилер забирает готовую сессию, и новый вход с кодом не нужен. Другой вариант обходится без вируса в привычном смысле: вас просят поставить AnyDesk или TeamViewer «для обучения», а во время «демонстрации работы» заходят в ваш интернет-банк.
Параллельно просят фото паспорта и селфи «для оформления». Трудоустройство здесь ни при чём: с этими данными потом пытаются оформить займы на ваше имя.
Иногда файла нет вовсе. На «собеседование» зовут по ссылке, похожей на Google Meet, а она ведёт на поддельную страницу входа в аккаунт Google: человек вводит пароль и теряет почту, а с ней всё, что к ней привязано. Владельцам техники Apple «работодатель» присылает логин и пароль от «рабочего» iCloud, человек входит, и устройство блокируют.
Что описывал Nur.kz
В июле 2025 года Nur.kz со ссылкой на экспертов сервиса разведки утечек данных DLBI описал сразу несколько таких схем, которые появились в мае и июне. Страну, где их фиксировали, издание не уточняет. Соискателям рассылали тестовые задания со стилерами. Айтишникам присылали задания, где нужно скомпилировать код, а троян сидел в исходниках, либо «программы проверки системы». В июне 2025 года появились поддельные страницы Google Meet: после авторизации пострадавшие теряли доступ к аккаунту и почте. Владельцев компьютеров Apple просили авторизоваться в присланном аккаунте iCloud, после чего устройство блокировали и требовали за разблокировку от 100 до 500 долларов. Основной площадкой для этих рассылок эксперты назвали Telegram-каналы.
По каким признакам её видно
| Что происходит | Почему это подозрительно | Что сделать в ответ |
|---|---|---|
| Контакт: вам пишут сами в мессенджер и предлагают работу без собеседования | Настоящий найм начинается с интервью и вопросов про опыт, а не с приглашения «начать сегодня» | Найдите компанию сами, позвоните по номеру с её официального сайта и спросите, есть ли такой сотрудник |
| Файл: просят установить программу до договора | Доступы к рабочим системам выдают после оформления, через корпоративную почту | Ничего не ставьте, попросите договор и контакт службы поддержки компании |
| Файл: бриф или ТЗ в архиве с паролем | Пароль прячет содержимое от антивируса почты | Попросите прислать текст прямо в письме или открытым документом |
| Файл: документ просит «включить содержимое» или макросы | Макросы запускают код на вашем компьютере | Закройте документ и удалите файл |
| Файл: тестовое задание нужно собрать и запустить у себя | Вредоносный код могут спрятать в зависимостях проекта | Запускайте только в виртуальной машине без ваших аккаунтов или откажитесь |
| Доступ: ссылка на Google Meet ведёт не на meet.google.com и просит пароль | Поддельная страница входа крадёт аккаунт Google | Закройте вкладку, откройте встречу через свой календарь |
| Доступ: просят поставить AnyDesk или TeamViewer «для обучения» | С удалённым доступом человек видит и нажимает всё, включая интернет-банк | Откажитесь, обучение по видеосвязи не требует управления вашим экраном |
| Документы: просят паспорт, селфи или войти в присланный iCloud | Данные идут на займы, чужой iCloud позволяет заблокировать устройство | Документы отдавайте только после договора и в офисе, в чужие аккаунты не входите |
Что делать, если вы уже открыли файл или дали удалённый доступ
Если вы читаете это, потому что уже запустили файл или пустили кого-то в свой компьютер: сначала этот раздел, потом всё остальное. Всё, что вы меняете, меняйте с другого, чистого устройства, иначе стилер перехватит и новые пароли.
- Первые 10 минут. Отключите заражённый компьютер или телефон от интернета: Wi-Fi, кабель, мобильные данные. Если ставили AnyDesk, TeamViewer или другую программу удалённого доступа, закройте сеанс и удалите её.
- Первые 30 минут. С другого телефона позвоните в свой банк, в Kaspi, Halyk или любой другой. Попросите заблокировать карты и вход в мобильный банк, проверьте операции за последние часы. Каждое списание, которого вы не делали, сразу называйте несанкционированным и просите его оспорить.
- Первый час. С чистого устройства смените пароли: сначала почта, потом банк, Telegram, WhatsApp, аккаунт Google и Apple ID. В Telegram откройте список активных сеансов и завершите все, кроме своего, затем включите облачный пароль. Двухфакторную защиту включите везде, где она есть. Если в браузере хранились ключи от криптокошелька, переведите остатки на новый кошелёк, созданный на чистом устройстве.
- Первый день. Предупредите родных и коллег, что ваш Telegram или WhatsApp могли угнать и просьбы занять денег от вашего имени писали не вы. Если отправляли паспорт и селфи, проверьте, какие займы и SIM-карты оформлены на ваш ИИН, и повторите проверку через неделю.
- Первый день. Позвоните 102 или подайте заявление через eGov и Qamqor. Приложите скриншоты переписки, ник и номер «рекрутера», ссылки, имя файла, выписку по спорным операциям. Файл и переписку не удаляйте, это доказательства. О случае можно сообщить и на антифрод-портал Национального банка antifraud.kz или по номеру 116.
- 3–10 дней. Проверьте, что заявление зарегистрировано в ЕРДР и у вас есть номер. Он нужен банку и микрофинансовым организациям, если будете оспаривать списания или займы. Как добиться регистрации, если заявление «потерялось», разобрано в статье о том, как написать заявление о мошенничестве в полицию.
- Дальше. Переустановите систему на компьютере или сбросьте телефон к заводским настройкам. Резервную копию перед восстановлением проверьте антивирусом. Пока устройство не очищено, в банк и почту с него не входите.
Если вы позвонили в банк до того, как деньги ушли дальше, операцию иногда удаётся остановить, и порядок действий с банком подробно описан в материале о том, как вернуть деньги, переведённые мошенникам. Если перевод вы подтвердили сами во время «демонстрации», банк будет спорить. Криптовалюту, выведенную из кошелька, вернуть почти невозможно. Выкуп за разблокированный iPhone или Mac платить не стоит: гарантии, что устройство разблокируют, нет, а вы покажете, что готовы платить.
Как защититься в следующий раз
Проверка, которая спасает в этой схеме, занимает пять минут и не требует никаких программ: найти компанию самостоятельно и позвонить. Scamwatch советует связываться с рекрутинговым агентством только по номеру, который вы нашли сами, а не по тому, что дал рекрутер.
- Ничего не устанавливайте до подписанного трудового договора или договора оказания услуг. — Архив с паролем, документ с макросами, «плагин для созвона» от незнакомого работодателя не открывайте. — Тестовое задание с кодом проверяйте в виртуальной машине без входа в ваши аккаунты. До запуска прочитайте файл с зависимостями и скрипты, которые выполняются при установке пакетов: трояны в исходниках эксперты DLBI описывали именно в рассылках для айтишников. Готовые бинарные файлы в задании или просьба запустить что-то с правами администратора означают, что от задания лучше отказаться. Спросите, можно ли выполнить его в песочнице или прислать решение без запуска чужого кода: настоящий работодатель ответит по существу и не станет торопить. — Сомнительный файл перед запуском загрузите в онлайн-проверку несколькими антивирусами. Чистый результат не гарантия, но известный вирус так ловится. — Никому не давайте удалённый доступ к компьютеру, на котором открыт интернет-банк. — Паспорт и селфи не отправляйте в мессенджер, Scamwatch прямо советует не посылать документы работодателю, в подлинности которого вы не уверены. — Включите двухфакторную защиту на почте, в банке и в Telegram, пароли держите не в браузере, а в менеджере паролей.
Что говорит закон
Уголовный кодекс Республики Казахстан, текст которого опубликован на adilet.zan.kz, содержит отдельную главу об уголовных правонарушениях в сфере информатизации и связи. Для этой схемы подходят две статьи. Ст. 205 УК РК «Неправомерный доступ к информации» касается входа в чужую почту, Telegram или банк без согласия владельца, если он повлёк существенный вред. Ст. 210 УК РК о создании, использовании или распространении вредоносных компьютерных программ касается рассылки «тестовых заданий» и «рабочих программ» со стилером, причём наказывают по ней и тех, кто файл распространяет, а не только его автора. Квалификацию определяет полиция, от вас нужны факты: когда пришёл файл, что вы запустили, какие аккаунты и деньги потеряли после этого.
Если с ваших карт списали деньги или на ваши документы оформили займ, добавляется мошенничество, то есть хищение путём обмана или злоупотребления доверием. Когда заявление о мошенничестве регистрируют, а когда полиция отправляет «в гражданский порядок», разобрано на странице Статья 190 УК РК для потерпевшего. Для этой схемы гражданского спора быть не может: договора с «работодателем» не было, работы тоже, есть только кража доступов.
По займам, оформленным на ваш ИИН по украденным паспорту и селфи, спор идёт с микрофинансовой организацией. Приносите номер дела из ЕРДР и доказательства, что документы у вас выманили: переписку, дату отправки фото, ник «рекрутера». Без номера дела МФО, скорее всего, будет требовать долг с вас.
Как OpenFace защищает от этой схемы
Здесь OpenFace не поможет: это не сделка между людьми, а обман через звонок, ссылку или подмену. Защищают меры из статьи выше. Сервис пригодится в другом: когда вы покупаете, продаёте, арендуете или заказываете услугу у незнакомого человека.
Что такое OpenFace →Частые вопросы
Работодатель просит установить программу для работы: это нормально?
Настоящая компания выдаёт доступы после подписания трудового договора, через корпоративную почту и службу поддержки, а не через ссылку в Telegram. Если программу просят поставить до договора, из архива с паролем или «прямо сейчас», это признак вредоносной рассылки. Сверьте компанию по телефону с её официального сайта, прежде чем что-то запускать.
Что делать, если я уже запустил файл от работодателя?
Отключите устройство от интернета и не входите с него никуда. С другого телефона позвоните в банк и заблокируйте карты, затем с чистого устройства смените пароли от почты, банка и мессенджеров и включите двухфакторную защиту. После этого подайте заявление по 102 или через Qamqor.
Можно ли вернуть деньги, которые украли через программу удалённого доступа?
Шанс есть, если банк успел остановить перевод или если вы сами не подтверждали операцию. Звоните в банк сразу, требуйте признать списание несанкционированным и приложите номер заявления в полицию. Деньги, ушедшие в криптовалюте, вернуть почти невозможно.
Как проверить файл на вирус перед запуском?
Не открывайте архивы с паролем и документы, которые просят «включить содержимое» или макросы. Загрузите файл в онлайн-проверку несколькими антивирусами, а тестовое задание с кодом запускайте только в изолированной виртуальной машине без ваших аккаунтов. Если файл нельзя проверить без запуска, его лучше не запускать вовсе.
Мне прислали ссылку на Google Meet для собеседования, как понять, что она поддельная?
Настоящая встреча открывается на meet.google.com, а вход, если он нужен, идёт только через accounts.google.com. Страница входа на другом домене или просьба скачать «плагин» означают подделку, закройте вкладку. Nur.kz в июле 2025 года со ссылкой на экспертов DLBI описывал именно такие поддельные страницы: после входа люди теряли почту.
Меня попросили войти в присланный аккаунт iCloud, чем это грозит?
После входа в чужой Apple ID ваше устройство могут заблокировать удалённо и потребовать выкуп. По данным экспертов DLBI, которые в июле 2025 года пересказывал Nur.kz, за разблокировку просили от 100 до 500 долларов. Не входите в чужие аккаунты ни на каком устройстве, а если уже вошли, обратитесь в сервис Apple и в полицию, выкуп не платите.
Источники
- Nur.kz, 18.07.2025: Удалённая работа стала приманкой мошенников, считают эксперты
- Антифрод-портал Национального банка РК
- Kursiv, 31.12.2025: как мошенники обманывали казахстанцев в 2025 году, данные МВД РК
- Уголовный кодекс РК: ст. 205 «Неправомерный доступ к информации», ст. 210 о вредоносных компьютерных программах (adilet.zan.kz)
- Scamwatch (Австралия): Jobs and employment scams
Разбор подготовлен редакцией OpenFace с помощью ИИ по источникам выше. Носит информационный характер и не является юридической консультацией.